

|
Кількість
|
Вартість
|
||
|
|
|||
|
|
|||
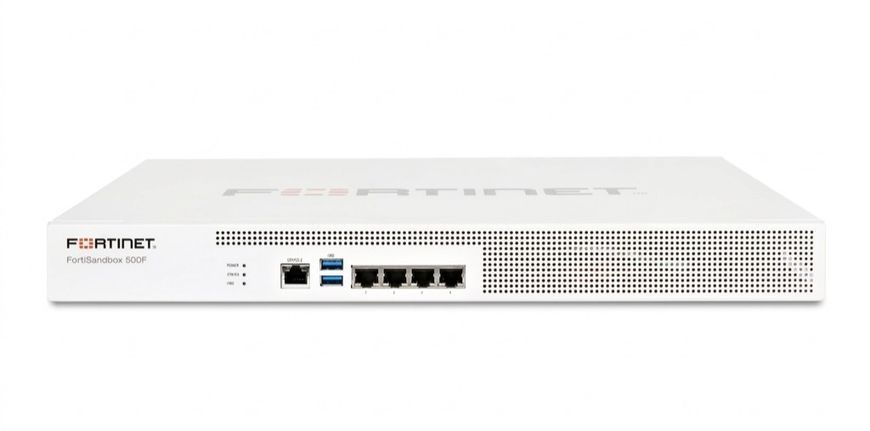
Fortinet FortiSandbox FSA-500F — це апаратна пісочниця (sandbox) для динамічного аналізу невідомих файлів і поведінкового виявлення загроз нульового дня. Це не файрвол, а окремий шар аналітики: підозрілі файли детонуються в ізольованому віртуальному середовищі, а вердикт передається у FortiGate, FortiMail та інші продукти Fortinet Security Fabric. Попередній фільтр (pre-filter) обробляє до 4500 файлів на годину, повний аналіз у віртуальних машинах — до 120 файлів на годину, а пасивний sniffer-режим перевіряє копію мережевого трафіку на швидкості до 500 Мбіт/с, не втручаючись у його маршрут.
Ключові переваги FortiSandbox FSA-500F
- Два рівні перевірки — швидкий pre-filter до 4500 файлів/годину плюс повна детонація у віртуальних машинах: баланс швидкості й глибини аналізу.
- Sniffer-режим до 500 Мбіт/с — пасивний моніторинг копії трафіку без затримки і без втручання в продуктивну мережу.
- Понад 44 типи файлів — exe, doc, pdf, zip та інші основні формати, якими найчастіше доставляють шкідливе ПЗ.
- Інтеграція з FortiGate, FortiMail, FortiWeb, FortiADC, FortiProxy, FortiClient — єдиний вердикт синхронізується по всій екосистемі Fortinet Security Fabric.
- Аналіз за протоколами HTTP, SMTP, FTP, IMAP, POP3, SMB — перевірка файлів незалежно від каналу доставки: пошта, веб чи файлові шари.
- 1U форм-фактор і власний накопичувач 1 ТБ — зберігання історії аналізу та звітів без потреби в зовнішньому сховищі.
Навіщо пісочниця, якщо вже є антивірус та IPS
Сигнатури проти поведінки
Антивірус і IPS порівнюють файл або пакет із базою відомих сигнатур — це швидко, але безсиле проти нової, ще не описаної загрози. FortiSandbox працює інакше: файл фактично запускається в ізольованій віртуальній машині, і система спостерігає за його поведінкою — зміни в реєстрі й файловій системі, мережеві звернення, спроби інʼєкції в інші процеси. Такий підхід ловить загрози нульового дня, для яких сигнатури ще не написані.
Де в мережі працює FortiSandbox
Пристрій підтримує два сценарії. В інтегрованому режимі FortiGate чи FortiMail самі передають підозрілі файли на аналіз і застосовують вердикт до трафіку в реальному часі. У standalone-режимі FortiSandbox працює незалежно — через ICAP-запити або пасивно, аналізуючи копію трафіку з мережевого тапа, не втручаючись у роботу основної інфраструктури.
Два рівні аналізу: pre-filter і повна детонація
Pre-filter: швидкий відсів
На першому етапі файл проходить статичний аналіз, перевірку антивірусними сигнатурами і звернення до хмарної бази репутації FortiGuard. Більшість файлів отримує вердикт одразу — саме тому pre-filter витримує до 4500 файлів на годину. На повну детонацію потрапляють лише ті зразки, які цей рівень не зміг однозначно класифікувати.
Повна детонація у віртуальних машинах
Файли, що пройшли відбір, запускаються в реальних образах операційних систем і застосунків, де фіксується їхня фактична поведінка. Це найточніший, але й найповільніший метод — до 120 файлів на годину, — тому він застосовується вибірково, а не до кожного файлу в мережі.
Кому підходить FortiSandbox FSA-500F
Пристрій для компаній, які вже використовують FortiGate чи FortiMail і хочуть додати захист від цілеспрямованих атак і загроз нульового дня, для фінансових і державних установ, яким потрібен документований аналіз шкідливого ПЗ, для команд SOC і MSSP, яким важливий незалежний огляд трафіку через sniffer-режим, а також для організацій з великим обсягом поштових вкладень і завантажень, де сигнатурного антивірусу вже недостатньо.
Суміжні рішення Fortinet для мережевої безпеки
FortiGate FG-100F — периметровий міжмережевий екран, з яким FortiSandbox інтегрується для аналізу файлів, що проходять через мережу. FortiGate FG-301E — старша модель файрвола з вищою пропускною здатністю для більшого навантаження. FortiDDoS FDD-200B — окремий спеціалізований шар захисту саме від DDoS-атак, інший тип загрози й інша ділянка мережі.
Характеристики Fortinet FortiSandbox FSA-500F
| Тип пристрою | FortiSandbox — апаратна пісочниця для аналізу загроз |
| Пропускна здатність pre-filter | До 4500 файлів/годину |
| Продуктивність VM sandboxing | До 120 файлів/годину |
| Ефективна пропускна здатність (веб) | До 600 файлів/годину |
| Ефективна пропускна здатність (email) | До 360 файлів/годину |
| Sniffer-режим | До 500 Мбіт/с |
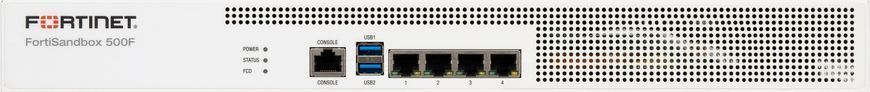
| Мережеві інтерфейси | 4 × GE RJ45 |
| Дискова підсистема | 1 × HDD, 1 ТБ |
| Підтримувані типи файлів | Понад 44 розширення (exe, doc, pdf, zip та ін.) |
| Протоколи аналізу | HTTP, SMTP, FTP, IMAP, POP3, SMB |
| Режими розгортання | Standalone (sniffer/ICAP) або Integrated з FortiGate/FortiMail/FortiWeb/FortiADC/FortiProxy/FortiClient |
| Форм-фактор | 1U, стійковий |
| Розміри | 44 × 438 × 320 мм |
| Вага | 8,5 кг |
| Споживання | 30,1 Вт середнє, 76,3 Вт максимум |
| Гарантія | 24 місяці |
| Артикул | FSA-500F-EU |
Питання та відповіді
Чим пісочниця відрізняється від антивірусу на кінцевій точці?
Антивірус звіряє файл із базою відомих сигнатур і безсилий проти нової загрози. FortiSandbox фактично запускає файл в ізольованій віртуальній машині й спостерігає за його реальною поведінкою, тому здатний виявляти атаки нульового дня, для яких сигнатур ще не існує.
Що таке pre-filter і навіщо два рівні перевірки?
Pre-filter — це швидкий статичний аналіз і перевірка репутації, яка відсіює більшість файлів за лічені секунди на швидкості до 4500 файлів на годину. На повільнішу повну детонацію у VM потрапляють лише ті зразки, вердикт щодо яких не очевидний.
Чи можна використовувати FortiSandbox без FortiGate чи FortiMail?
Так, у standalone-режимі пристрій працює самостійно: приймає файли через ICAP-запити або пасивно аналізує копію трафіку з мережевого тапа в sniffer-режимі на швидкості до 500 Мбіт/с, не втручаючись у роботу основної інфраструктури.
Що таке sniffer-режим?
Це пасивний спосіб аналізу: FortiSandbox отримує копію трафіку з комутатора чи мережевого тапа й перевіряє файли, що передаються, без затримки чи впливу на продуктивну мережу. Зручно, коли інтеграцію з іншими пристроями Fortinet ще не розгорнуто.
Які типи файлів аналізує FortiSandbox FSA-500F?
Понад 44 розширення, включно з exe, doc, pdf і zip — основні формати, якими зловмисники найчастіше доставляють шкідливе навантаження через пошту, веб чи файлові сервіси. Аналіз охоплює протоколи HTTP, SMTP, FTP, IMAP, POP3 і SMB.
Яка гарантія на Fortinet FortiSandbox FSA-500F?
Офіційна гарантія — 24 місяці. Обмін або повернення можливі протягом 14 днів згідно з умовами магазину.
Купити Fortinet FortiSandbox FSA-500F у Suricom
Пристрій доступний до замовлення в інтернет-магазині Suricom: оригінальне обладнання з офіційною гарантією, доставка по всій Україні та самовивіз у Києві, безготівковий розрахунок із ПДВ для юридичних осіб, допомога з підбором сумісного обладнання Fortinet Security Fabric. Більше моделей — у розділах обладнання мережевої безпеки Fortinet і Fortinet. Для повної мережевої інфраструктури подивіться комутатори, точки доступу, ДБЖ та пасивне мережеве обладнання у розділі мережевого обладнання. Умови покупки — оплата і доставка, оплата частинами, обмін і повернення, консультація — контакти.