

|
Кількість
|
Вартість
|
||
|
|
|||
|
|
|||
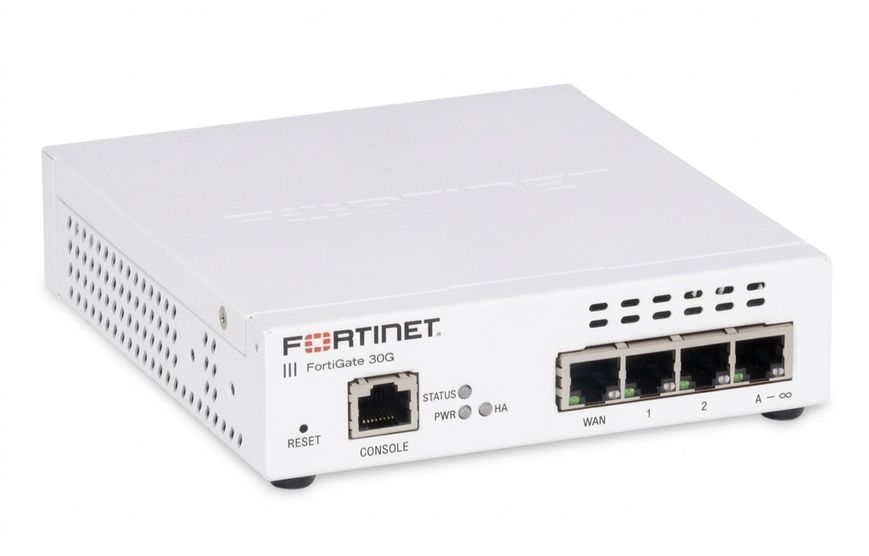
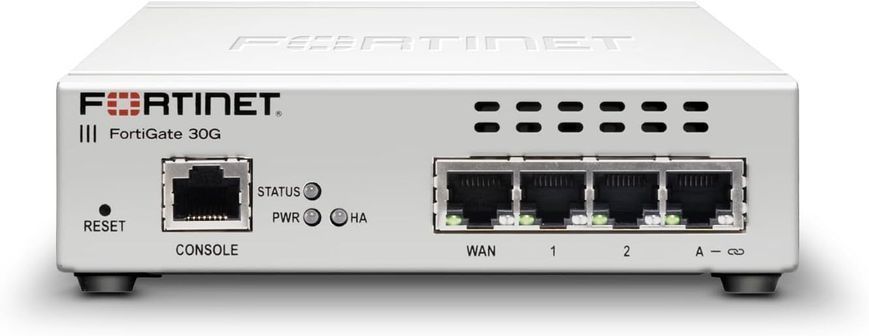
Fortinet FortiGate FG-30G — це апаратний міжмережевий екран нового покоління (NGFW) початкового рівня для малого офісу, магазину чи філії на 5–20 користувачів. Чотири порти Gigabit Ethernet RJ45 (три внутрішні й один WAN), пропускна здатність файрвола до 4 Гбіт/с, IPsec VPN до 3,5 Гбіт/с і система запобігання вторгненням IPS до 800 Мбіт/с. Пристрій тримає до 600 000 одночасних сесій, працює під керуванням FortiOS і вбудовується в екосистему Fortinet Security Fabric. Настільний корпус без вентилятора, споживання близько 6,8 Вт.
Ключові переваги FortiGate FG-30G
- Спеціалізований процесор Fortinet SPU — шифрування й інспекція трафіку обробляються апаратно, тому вмикання захисту не обвалює швидкість, як на звичайному роутері.
- Firewall до 4 Гбіт/с і IPsec VPN до 3,5 Гбіт/с — запас для каналу 1 Гбіт/с із увімкненим шифруванням для віддалених працівників і філій.
- IPS до 800 Мбіт/с, NGFW до 570 Мбіт/с, Threat Protection до 500 Мбіт/с — це реальні цифри з увімкненими підписками, а не «сирий» роутинг.
- Вбудований SD-WAN без окремої ліцензії — два канали з автоматичним перемиканням за якістю лінії.
- 600 000 одночасних сесій і 30 000 нових сесій за секунду — офіс на два десятки пристроїв не впирається в обмеження навіть при активному хмарному трафіку.
- Пасивне охолодження й 6,8 Вт споживання — пристрій можна ставити в кабінеті чи торговому залі, він безшумний.
Що вміє NGFW і чим він відрізняється від роутера
Інспекція трафіку, а не тільки маршрутизація
Звичайний роутер бачить адреси й порти. Міжмережевий екран нового покоління розбирає сам трафік: розпізнає застосунок (Application Control), перевіряє вміст на сигнатури атак (IPS), фільтрує веб-категорії, зупиняє шкідливе програмне забезпечення до того, як воно дійде до робочої станції. Саме тому в характеристиках окремо вказані «сирий» firewall 4 Гбіт/с і Threat Protection 500 Мбіт/с — друга цифра показує швидкість із повністю ввімкненим захистом.
FortiOS і Security Fabric
Пристрій працює під FortiOS — тією ж операційною системою, що й старші моделі FortiGate. Це означає однаковий інтерфейс і однакову логіку політик на всіх пристроях парку: правило, написане для філії на FG-30G, виглядає так само, як правило в головному офісі. Комутатори FortiSwitch і точки доступу FortiAP підключаються до цього ж екрана через FortiLink і керуються з його консолі, без окремих контролерів.
Про підписки FortiGuard — важливо перед покупкою
Апаратна частина — це тільки половина рішення. Функції IPS, антивірусу, веб-фільтрації, контролю застосунків і антиспаму працюють на базі сигнатур FortiGuard і потребують активної підписки. Без неї пристрій лишається якісним файрволом із VPN і SD-WAN, але без «розумного» захисту від актуальних загроз. Підписки постачаються пакетами на 1, 3 або 5 років — які саме потрібні під ваш сценарій, підкажуть консультанти Suricom.
Кому підходить FG-30G
Це модель для невеликої інфраструктури: офіс на 5–20 робочих місць, магазин чи аптека з касами й відеоспостереженням, філія або віддалений майданчик, підключений VPN до центрального офісу, невелика виробнича ділянка. Її беруть, коли потрібен сертифікований корпоративний захист периметра, але навантаження не виправдовує старші моделі. Якщо користувачів більше або потрібні SFP-порти й PoE — дивіться наступні моделі лінійки.
Порівняння з сусідніми моделями
У межах лінійки логіка проста: більше портів і вища пропускна здатність із ростом індексу. FortiGate FG-50G — п'ять портів, firewall 5 Гбіт/с і IPS 2,25 Гбіт/с, помітно більший запас під інспекцію. FortiGate FG-40F — теж п'ять портів, але попереднє покоління F із 5 000 політик у правилах. FortiGate FG-60F — десять портів, два WAN і окремий DMZ, firewall 10 Гбіт/с: вибір, коли в офісі два провайдери.
Характеристики Fortinet FortiGate FG-30G
| Тип пристрою | Міжмережевий екран нового покоління (NGFW) |
| Інтерфейси | 4 × GE RJ45 (3 внутрішні + 1 WAN) |
| Пропускна здатність firewall | 4 Гбіт/с (пакети 1518 байт), 3,9 Гбіт/с (64 байти) |
| IPsec VPN | До 3,5 Гбіт/с |
| IPS | До 800 Мбіт/с |
| NGFW | До 570 Мбіт/с |
| Threat Protection | До 500 Мбіт/с |
| Одночасні сесії | До 600 000 |
| Нові сесії за секунду | До 30 000 |
| Операційна система | FortiOS |
| SD-WAN | Вбудований, без окремої ліцензії |
| Керування FortiSwitch / FortiAP | Через FortiLink із консолі пристрою |
| Форм-фактор | Настільний, пасивне охолодження |
| Розміри | 216 × 160 × 40,5 мм |
| Вага | 1 кг |
| Споживання | Близько 6,8 Вт |
| Гарантія | 24 місяці |
| Артикул | FG-30G |
Питання та відповіді
Чи потрібна платна підписка, щоб пристрій працював?
Для базових функцій — ні: маршрутизація, NAT, правила файрвола, IPsec VPN і SD-WAN працюють без підписки. Але IPS, антивірус, веб-фільтрація й контроль застосунків живляться сигнатурами FortiGuard і без активної підписки оновлюватися не будуть. Для реального захисту периметра підписку беруть разом із пристроєм.
На скільки користувачів розрахована модель?
Орієнтир — від 5 до 20 робочих місць. Визначальна цифра тут не кількість людей, а Threat Protection 500 Мбіт/с: саме стільки пристрій пропускає з повністю ввімкненою інспекцією. Якщо у вас гігабітний канал і всі функції захисту мають працювати на повну, дивіться FG-50G або FG-60F.
Чи можна підключити два канали від різних провайдерів?
У FG-30G один виділений WAN-порт, але внутрішні порти можна переналаштувати, і SD-WAN у FortiOS підтримує роботу з кількома лініями з автоматичним перемиканням. Якщо резервування каналу — обов'язкова вимога, зручніше взяти модель із двома WAN-портами з коробки, наприклад FG-60F.
Чи керує FG-30G точками доступу й комутаторами Fortinet?
Так. Через протокол FortiLink до екрана підключаються комутатори FortiSwitch і точки доступу FortiAP, після чого вони налаштовуються з того самого веб-інтерфейсу. Окремий контролер Wi-Fi чи система керування комутаторами не потрібні.
Пристрій шумить?
Ні, охолодження пасивне — вентилятора немає. Разом зі споживанням близько 6,8 Вт це дозволяє ставити FG-30G у кабінеті, на ресепшені або в торговому залі, а не тільки в серверній шафі.
Яка гарантія на Fortinet FG-30G?
Офіційна гарантія — 24 місяці. Обмін або повернення можливі протягом 14 днів згідно з умовами магазину.
Купити Fortinet FortiGate FG-30G у Suricom
Пристрій доступний до замовлення в інтернет-магазині Suricom: оригінальне обладнання з офіційною гарантією, доставка по всій Україні та самовивіз у Києві, безготівковий розрахунок із ПДВ для юридичних осіб, допомога з підбором підписок FortiGuard під ваш сценарій. Більше моделей — у розділах міжмережеві екрани і Fortinet. Для повної мережевої інфраструктури подивіться комутатори, точки доступу, ДБЖ та пасивне мережеве обладнання у розділі мережевого обладнання. Умови покупки — оплата і доставка, обмін і повернення, консультація — контакти.