

|
Кількість
|
Вартість
|
||
|
|
|||
|
|
|||
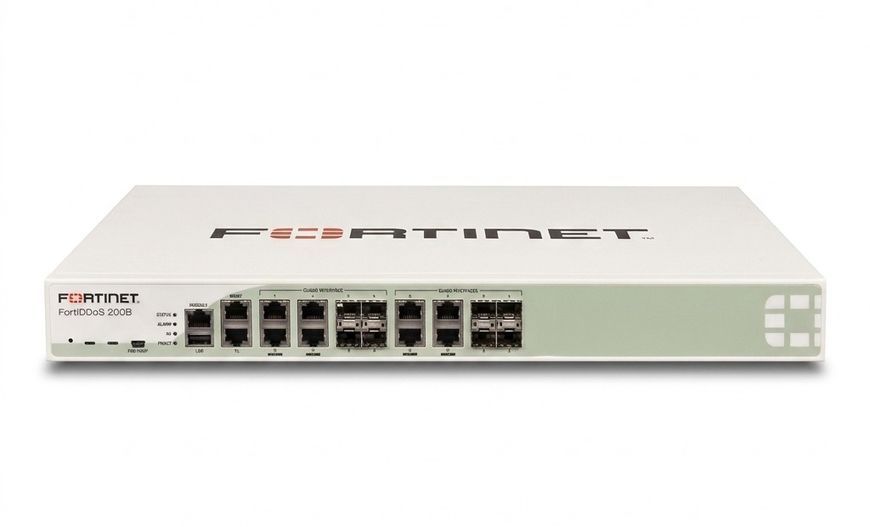
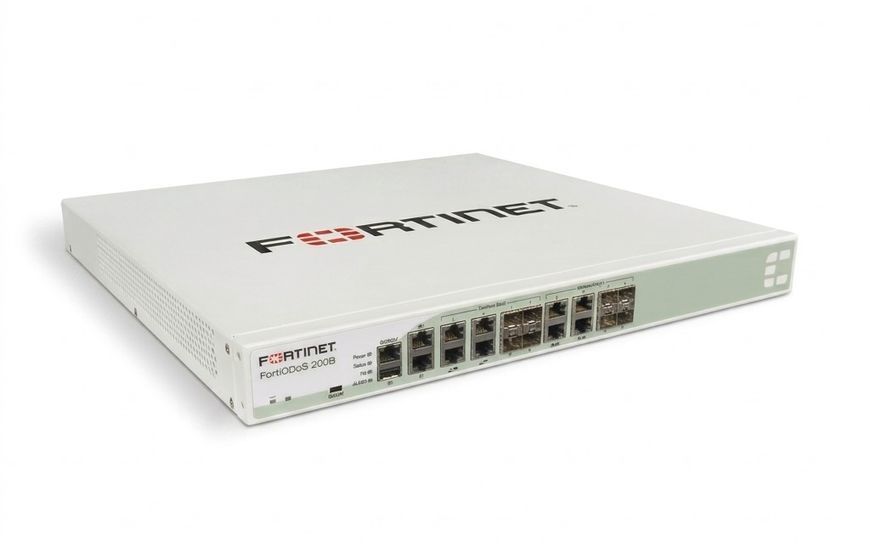
Fortinet FortiDDoS FDD-200B — це спеціалізований апаратний пристрій захисту від DDoS-атак із повністю ASIC-based поведінковим виявленням, без сигнатурного аналізу. Це не файрвол, а окремий шар мітигації: пропускна здатність захисту — до 3 Гбіт/с (Enterprise Mix), пакетна обробка — до 4 мільйонів пакетів за секунду, час реагування на атаку — менше 2 секунд. Захист охоплює рівні L3, L4 і L7, а вбудований апаратний bypass на мідних портах гарантує, що трафік продовжить рух навіть при відмові самого пристрою. Цей екземпляр — демонстраційний зразок (demo).
Ключові переваги FortiDDoS FDD-200B
- 100% ASIC-based поведінковий аналіз — виявляє нові типи атак без очікування оновлення сигнатур чи бази загроз.
- Час реагування менше 2 секунд — мітигація починається практично одразу після старту атаки, а не через хвилини простою.
- До 3 Гбіт/с і 4 млн пакетів за секунду — витримує масовані об'ємні атаки, а не лише точкові спроби.
- Захист на рівнях L3, L4 і L7 — від флуду на мережевому рівні до атак на прикладний рівень (HTTP, DNS).
- Апаратний bypass на мідних портах — якщо пристрій втратить живлення, трафік піде напряму й мережа не впаде.
- Мідні та SFP-порти окремо для LAN і WAN — гнучке вбудовування в наявну топологію без переробки мережі.
Чому DDoS-захист — це не функція файрвола
Об'ємні атаки перевантажують саме продуктивність
Звичайний файрвол обробляє трафік по сесіях і правилах — цього достатньо проти цілеспрямованих атак, але об'ємна DDoS-атака просто перевантажує таблицю сесій і процесор пристрою потоком пакетів. FortiDDoS вирішує це апаратно: спеціалізовані ASIC-чипи обробляють пакети на швидкості каналу незалежно від обсягу атаки, знімаючи це навантаження з периметрового файрвола.
Поведінковий аналіз проти сигнатур
Пристрій будує базову модель нормального трафіку окремо для кожного протоколу й порту, а потім позначає будь-яке відхилення від неї як потенційну атаку. На відміну від сигнатурного підходу, це дозволяє миттєво реагувати на нові, ще не описані методи DDoS — не потрібно чекати, поки виробник додасть сигнатуру.
Апаратний bypass: мережа не залежить від одного пристрою
Мідні порти LAN і WAN оснащені вбудованим bypass — якщо FortiDDoS втратить живлення або вийде з ладу, трафік продовжує йти напряму через пристрій без розриву з'єднання. Це критично важливо для встановлення в розрив каналу на периметрі мережі, де будь-яка точка відмови неприпустима.
Кому підходить FortiDDoS FDD-200B
Пристрій для хостинг-провайдерів та інтернет-провайдерів, компаній електронної комерції й фінансового сектору з публічними сервісами, дата-центрів, яким потрібна виділена інлайн-мітигація DDoS, а також для будь-якої організації, що вже стикалася з простоєм через DDoS-атаку і хоче окремий апаратний шар захисту на додаток до звичайного файрвола.
Суміжні рішення Fortinet для мережевої безпеки
FortiGate FG-100F — периметровий міжмережевий екран, який FortiDDoS доповнює, а не замінює: файрвол відповідає за політики й інспекцію, FortiDDoS — за об'ємну мітигацію. FortiGate FG-301E — старша модель файрвола для мереж із високим навантаженням. FortiSandbox FSA-500F — окрема пісочниця для аналізу файлів, інший тип загрози й інша ділянка захисту.
Характеристики Fortinet FortiDDoS FDD-200B
| Тип пристрою | FortiDDoS — спеціалізований пристрій захисту від DDoS-атак |
| Пропускна здатність захисту | До 3 Гбіт/с (Enterprise Mix) |
| Пакетна пропускна здатність | До 4 млн пакетів/с |
| Затримка | До 50 мкс |
| Час реагування на атаку | Менше 2 секунд |
| Метод виявлення | Поведінковий аналіз, 100% ASIC, без сигнатур |
| Рівні захисту | L3, L4, L7 |
| Мережеві інтерфейси (мідь) | 4 × GE LAN + 4 × GE WAN із вбудованим bypass |
| Мережеві інтерфейси (SFP) | 4 × SFP GE LAN + 4 × SFP GE WAN |
| Накопичувач | 1 × SSD 480 ГБ |
| Форм-фактор | 1U, стійковий |
| Розміри | 45 × 432 × 414,5 мм |
| Вага | 7,8 кг |
| Робоча температура | 0…+40 °C |
| Споживання | 156 Вт середнє |
| Гарантія | Уточнюйте умови в менеджера |
| Артикул | FDD-200B-EU/demo |
Питання та відповіді
Чим FortiDDoS відрізняється від DDoS-захисту на файрволі?
Файрвол обробляє трафік по сесіях і правилах, тому масована об'ємна атака може вичерпати його ресурси. FortiDDoS — спеціалізований ASIC-пристрій, який мітигує атаку на швидкості каналу, не навантажуючи файрвол, і саме тому використовується як окремий шар перед ним чи поруч.
Що означає "100% ASIC-based" виявлення?
Це означає, що аналіз трафіку й прийняття рішення про мітигацію виконує спеціалізована апаратна мікросхема, а не програмний процес на загальному процесорі. Це дає час реагування менше 2 секунд і поведінкове виявлення без залежності від бази сигнатур.
Що станеться з трафіком, якщо пристрій вийде з ладу?
Мідні порти LAN і WAN мають вбудований апаратний bypass: у разі втрати живлення чи відмови трафік продовжує йти напряму через пристрій без розриву з'єднання, тому мережа не втрачає зв'язність.
Які рівні атак покриває захист?
L3 і L4 — це об'ємні атаки на мережевому й транспортному рівнях, флуд пакетами й з'єднаннями. L7 — атаки на прикладний рівень, наприклад HTTP-флуд чи атаки на DNS-сервери, які видно лише при аналізі вмісту запитів.
Чи можна використовувати FortiDDoS разом із FortiGate?
Так, це типова схема: FortiDDoS ставиться перед периметровим файрволом FortiGate й приймає на себе об'ємну частину атаки, а FortiGate далі відповідає за політики доступу, VPN та інспекцію легітимного трафіку.
Що означає позначка demo у назві Fortinet FDD-200B?
Це демонстраційний зразок обладнання, який використовувався для тестів чи презентацій. Технічно він повністю ідентичний серійному пристрою — та сама апаратна платформа й ті самі характеристики. Умови гарантії та сервісної підтримки для таких екземплярів уточнюються окремо в менеджера Suricom перед покупкою.
Купити Fortinet FortiDDoS FDD-200B у Suricom
Пристрій доступний до замовлення в інтернет-магазині Suricom: оригінальне обладнання, доставка по всій Україні та самовивіз у Києві, безготівковий розрахунок із ПДВ для юридичних осіб, допомога з підбором сумісного обладнання Fortinet для периметра мережі. Умови гарантії та підтримки для цього demo-зразка уточнюйте в менеджера окремо. Більше моделей — у розділах обладнання мережевої безпеки Fortinet і Fortinet. Для повної мережевої інфраструктури подивіться комутатори, точки доступу, ДБЖ та пасивне мережеве обладнання у розділі мережевого обладнання. Умови покупки — оплата і доставка, оплата частинами, обмін і повернення, консультація — контакти.