Головні тренди мережевої безпеки 2026 року: експлуатація вразливостей стала способом проникнення номер один — за даними Verizon DBIR 2026, з неї починається 31% зломів проти 13% через викрадені облікові дані; під прицілом опинилися пристрої периметра — VPN-шлюзи, міжмережеві екрани й маршрутизатори; атакуючі масово застосовують штучний інтелект, а програми-вимагачі присутні у 48% зломів. У відповідь захист зміщується до швидкого оновлення периметра, багатофакторної автентифікації, стійкої до фішингу, сегментації мережі, AI-моніторингу та підготовки до постквантової криптографії. Середня вартість витоку даних у світі, за оцінкою IBM, зросла до 4,99 млн доларів, а CERT-UA у 2025 році опрацювала 5 927 кіберінцидентів — на 37% більше, ніж роком раніше.
Нижче — кожен тренд із цифрами й поясненням, що він означає для мережі звичайної компанії, а наприкінці — покроковий план дій.
Коротко: 10 трендів мережевої безпеки 2026 року
| Тренд | Що відбувається | Ключова цифра | Що робити |
|---|---|---|---|
| 1. Вразливості — вектор №1 | Незакриті діри обігнали викрадені паролі | 31% зломів починаються з вразливості (Verizon) | Оновлювати критичні системи за дні, а не тижні |
| 2. Периметр під прицілом | Атакують самі файрволи, VPN і роутери | Частка VPN і пристроїв периметра серед зломів через вразливості зросла з 3% до 22% (Verizon) | Закрити керування з інтернету, увімкнути MFA на VPN |
| 3. AI у атакуючих | Дипфейки, автоматичний фішинг і шкідливе ПЗ | Понад 25% компаній зазнали AI-атак, плюс близько 1 млн доларів до збитку (IBM) | Процедури перевірки платежів і «термінових» запитів |
| 4. Вимагачі | Шифрування, крадіжка даних і шантаж | 48% зломів (Verizon) | Резервні копії за правилом 3-2-1, одна — офлайн |
| 5. Підрядники | Злам через постачальників і сервісні компанії | 48% зломів, +60% за рік (Verizon) | Окремий сегмент і мінімальні права для підрядників |
| 6. Фішинг поза поштою | Дзвінки, SMS і месенджери замість листів | 41% соціальної інженерії — не через email (Verizon) | Правило перевірки через другий канал |
| 7. IoT і OT | Камери, принтери й контролери як точка входу | Рідко оновлюються й часто мають паролі за замовчуванням | Окремий VLAN і заборона виходу в інтернет |
| 8. Ідентичність — новий периметр | Паролі й SMS-коди більше не рятують | 62% зломів пов'язані з людським фактором (Verizon) | Passkeys і апаратні ключі для адмінів і фінансів |
| 9. Zero Trust, сегментація й AI у захисті | Мінімальна довіра й автоматичний моніторинг | AI в SOC — серед ключових трендів 2026 року (Gartner) | Розділити мережу на зони й контролювати трафік між ними |
| 10. Постквантова криптографія | Підготовка до злому сучасного шифрування | RSA і ECC — застарілі з 2030 року, заборона з 2035-го (NIST) | Інвентаризація шифрування, обладнання з оновлюваною криптографією |
Що змінилося: цифри 2026 року
Кілька цифр, які задають тон року. Середня вартість витоку даних у світі, за звітом IBM Cost of a Data Breach 2026, виросла на 12% — до 4,99 млн доларів, а в США сягнула 11,5 млн. Verizon у звіті DBIR 2026 фіксує, що повністю закрито лише 26% вразливостей зі списку активно експлуатованих CISA KEV (роком раніше — 38%), а медіанний час установлення патчів зріс із 32 до 43 днів. Тобто атакуючі пришвидшуються, а захисники — сповільнюються.
В Україні картина ще жорсткіша. За даними CERT-UA, у 2025 році команда опрацювала 5 927 кіберінцидентів проти 4 315 у 2024-му — приріст 37%. Найбільший тиск припав на органи місцевої влади, але під ударом опиняються й приватні компанії, особливо ті, що працюють із державою чи критичною інфраструктурою.
Загрози: що змінилося в арсеналі атакуючих
Тренд 1. Вразливості обігнали викрадені паролі
Уперше за 19-річну історію звіту Verizon експлуатація вразливостей стала найпоширенішим способом первинного проникнення: 31% зломів проти 13% через викрадені облікові дані й 16% через фішинг. Причина — швидкість. Від публікації критичної вразливості до масового сканування інтернету на її пошук тепер минають дні, а іноді години, тоді як компанії встановлюють оновлення тижнями. Висновок простий: процес оновлення систем, доступних з інтернету, має вимірюватися днями. Для цього потрібні перелік усіх таких систем, підписка на бюлетені безпеки виробників і відповідальна людина.
Тренд 2. Файрвол і VPN самі стали мішенню
Найпривабливіша ціль для атаки — пристрій, який стоїть на межі мережі, доступний з інтернету й має доступ до всього всередині. За даними Verizon, частка VPN-шлюзів і пристроїв периметра серед зломів через вразливості зросла з 3% до 22%. Це стосується всіх виробників без винятку, тому виграє не той, хто «ніколи не мав вразливостей», а той, хто швидко їх закриває й прибирає зайві сервіси з інтернету. Показовий приклад: Fortinet у FortiOS 7.6.3 замінив тунельний режим SSL VPN на IPsec VPN — виробники самі прибирають з периметра сервіси, які найчастіше потрапляють під атаки.
Що варто зробити з периметром уже зараз:
- вимкнути доступ до вебінтерфейсу й SSH керування з боку інтернету — лише з внутрішньої мережі або через окремий захищений канал;
- увімкнути багатофакторну автентифікацію на VPN і для всіх адміністраторів;
- встановлювати оновлення прошивки файрвола й маршрутизаторів у перші дні після виходу виправлень безпеки;
- вимикати сервіси, якими не користуєтеся, — кожен відкритий порт є потенційною точкою входу;
- не експлуатувати обладнання, для якого виробник припинив випуск оновлень безпеки.
Сучасний NGFW із вбудованим IPS додатково прикриває внутрішні системи, які ще не встигли оновити, — це так званий віртуальний патчинг. Чим NGFW відрізняється від звичайного файрвола, ми докладно розібрали в статті NGFW проти традиційного файрвола. Те саме стосується й менших пристроїв: домашні та офісні маршрутизатори зі старою прошивкою — улюблений матеріал для ботнетів.
Тренд 3. AI на боці атакуючих
Штучний інтелект не створив принципово нових атак, але зробив наявні дешевшими, масовішими й переконливішими. За звітом IBM, понад 25% організацій уже зазнали атак із застосуванням AI — на 56% більше, ніж роком раніше, — і така атака додає до збитку в середньому близько 1 млн доларів. Найпоширеніші сценарії — імітація керівника або партнера за допомогою дипфейку голосу чи відео та шкідливе ПЗ, згенероване або доопрацьоване AI. Verizon зазначає, що типовий зловмисник уже застосовує AI у 15 різних техніках атаки — від розвідки до написання фішингових листів без жодної граматичної помилки.
Технічно відрізнити дипфейк на льоту складно, тому головний захист — організаційний: жодних переказів і змін реквізитів за самим лише дзвінком чи відео, обов'язкове підтвердження через інший канал і кодове слово для «термінових» запитів від керівництва.
Тренд 4. Вимагачі: шифрування, крадіжка й шантаж
Програми-вимагачі фігурують у 48% зломів, за даними Verizon, проти 44% роком раніше. Водночас 69% постраждалих відмовилися платити — і саме тому атакуючі змінили тактику: крім шифрування, вони викрадають дані й погрожують їх оприлюднити, а 41% постраждалих від вимагачів, за даними IBM, зіткнулися ще й із погрозами репутаційного тиску. В українському контексті до цього додаються атаки-вайпери, що знищують сервери й резервні копії без жодного викупу.
Надійна відповідь одна — резервні копії, до яких зловмисник фізично не дотягнеться. Правило 3-2-1: три копії даних, на двох різних носіях, одна з них — поза офісом або офлайн. Основну копію зручно тримати на мережевому сховищі NAS зі знімками (snapshots), а офлайн-копію — на окремих накопичувачах, які відключаються від мережі після копіювання. І регулярно перевіряйте відновлення: непротестована копія — це лише надія.
Тренд 5. Злам через підрядників і постачальників
Участь третьої сторони зафіксовано в 48% зломів — на 60% більше, ніж роком раніше. Ідеться про ІТ-аутсорсерів із віддаленим доступом, розробників, бухгалтерські сервіси, постачальників програмного забезпечення. Зломавши одного підрядника, атакуючий отримує вхід одразу в десятки клієнтських мереж. Практичні заходи: окремий сегмент мережі для підрядників, доступ лише до конкретних систем і лише на час робіт, обов'язкова MFA для всіх зовнішніх облікових записів і регулярний перегляд, у кого ще залишився доступ.
Тренд 6. Фішинг переходить у дзвінки й месенджери
Лист із підозрілим посиланням поступово поступається місцем дзвінкам, SMS і повідомленням у месенджерах: за даними Verizon, 41% випадків соціальної інженерії вже відбувається поза електронною поштою, а голосовий фішинг виявляється помітно успішнішим за email. Популярний сценарій — дзвінок від «служби підтримки» з проханням назвати код або встановити програму для віддаленого доступу. Звичайний поштовий фільтр тут безсилий, тому працюють навчання співробітників на реальних прикладах і просте правило: будь-який незапланований запит на доступ, код чи гроші перевіряється через офіційний контакт, а не через той, що назвав співрозмовник.
Тренд 7. IoT: камери, принтери та «розумні» пристрої
IP-камери, відеореєстратори, мережеві принтери, контролери доступу й кондиціонерів рідко оновлюються, часто працюють із заводськими паролями й при цьому стоять у тій самій мережі, що й бухгалтерія. Для атакуючого це зручна точка входу й місце, де можна непомітно закріпитися надовго. Правило гігієни: усі такі пристрої — в окремому сегменті (VLAN) з доступом лише до потрібних серверів і без прямого виходу в інтернет, заміна паролів за замовчуванням і регулярні оновлення прошивки. Розділити мережу на сегменти дозволяють керовані комутатори в парі з файрволом.
Захист: у який бік рухаються технології
Тренд 8. Ідентичність — новий периметр
Коли співробітники працюють звідусіль, а системи живуть у хмарі, головне, що потрібно захищати, — облікові записи. Verizon пов'язує з людським фактором 62% зломів. Окрема загроза — інфостілери, шкідливі програми, що викрадають збережені паролі й сесійні файли cookie: за даними того самого звіту, у половини жертв вимагачів такі витоки облікових даних фіксувалися протягом приблизно трьох місяців до атаки. Звичайний пароль плюс SMS-код від цього вже не рятують, адже код можна виманити телефоном, а сесію — викрасти разом із cookie.
Тренд 2026 року — багатофакторна автентифікація, стійка до фішингу: passkeys і апаратні ключі стандарту FIDO2, прив'язані до конкретного сайту, тож їх неможливо «ввести» на підробленій сторінці. Почніть з облікових записів адміністраторів, фінансового відділу та доступу до VPN. Gartner окремо звертає увагу на новий виклик — керування «машинними» ідентичностями AI-агентів і сервісів, яких у компаніях стає більше, ніж людей.
Тренд 9. Zero Trust, сегментація та AI у захисті
Модель Zero Trust виходить із простого припущення: будь-який пристрій чи користувач може бути скомпрометований, тому доступ надається мінімальний і перевіряється постійно. Для віддалених співробітників це ZTNA замість «широкого» VPN — про архітектурний бік цього тренду ми писали в матеріалі тренди хмарних мереж 2026. Усередині офісу Zero Trust реалізується через сегментацію: окремі зони для бухгалтерії, серверів, гостьового Wi-Fi, камер і підрядників із контролем трафіку між ними. Для бездротової частини обирайте точки доступу з підтримкою WPA3 і окремими мережами для гостей.
Паралельно AI приходить у захист. Gartner називає AI в центрах моніторингу безпеки (SOC) одним із ключових трендів 2026 року: системи самі пов'язують тисячі подій у кілька інцидентів, відсіюють хибні тривоги й пропонують дії. Для малого й середнього бізнесу це означає, що аналітика, яка раніше вимагала окремої команди, стає доступною у складі платформи безпеки — наприклад, у рішеннях Fortinet, де файрвол, комутатори й точки доступу обмінюються даними про загрози. Людський контроль при цьому залишається обов'язковим.
Тренд 10. Постквантова криптографія
Квантові комп'ютери, здатні зламати сучасне шифрування, ще не з'явилися, але готуватися до них уже почали. Загроза «збери зараз — розшифруй потім» реальна вже сьогодні: перехоплений трафік можна зберегти й розшифрувати через кілька років. NIST у дорожній карті переходу планує визнати алгоритми RSA та ECC застарілими до 2030 року й повністю заборонити до 2035-го, а Gartner включив постквантову криптографію до головних трендів кібербезпеки 2026 року.
Малому бізнесу не потрібно нічого перебудовувати завтра. Але варто знати, де у вас використовується шифрування — VPN, сертифікати, резервні копії, — і під час оновлення обладнання віддавати перевагу виробникам, які підтримують оновлення криптографічних алгоритмів програмно. Мережеве залізо служить 5–7 років, тож пристрій, куплений сьогодні, цілком може застати перехідний період.
Регуляторика та український контекст
Gartner серед ключових трендів 2026 року називає регуляторну нестабільність: вимоги до кіберзахисту швидко посилюються, а відповідальність дедалі частіше лягає особисто на керівників. В Україні в березні 2025 року Верховна Рада ухвалила закон про посилення захисту інформації та кіберзахисту державних інформаційних ресурсів і об'єктів критичної інформаційної інфраструктури (законопроєкт № 11290) — один із кроків до гармонізації з європейською директивою NIS2. Для приватного бізнесу, який працює з державою, енергетикою, зв'язком чи фінансами, вимоги до кіберзахисту підрядників лише зростатимуть.
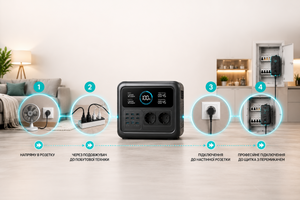
Окремий український фактор — фізична стійкість. Файрвол і комутатор ядра без живлення не захищають нічого, а перезавантаження після знеструмлення — момент, коли пристрої найвразливіші. Тому мережевий вузол і засоби безпеки мають бути підключені до ДБЖ, а для тривалих відключень — до зарядної станції.
Що робити бізнесу у 2026 році: 10 кроків
- Інвентаризуйте все, що доступне з інтернету: файрвол, VPN, поштовий сервер, вебсервіси, камери з віддаленим доступом.
- Налаштуйте процес оновлень із терміном для критичних вразливостей у днях, а не тижнях; підпишіться на бюлетені безпеки своїх виробників.
- Закрийте керування пристроями з інтернету і вимкніть сервіси, якими не користуєтеся.
- Увімкніть MFA всюди, а для адміністраторів, фінансів і VPN — стійку до фішингу: passkeys або апаратні ключі.
- Сегментуйте мережу: окремі зони для серверів, співробітників, гостей, IoT і підрядників.
- Переведіть віддалений доступ на модель мінімальних прав — ZTNA або VPN із доступом лише до потрібних систем.
- Налаштуйте резервні копії 3-2-1 з офлайн-копією і перевіряйте відновлення щокварталу.
- Навчіть співробітників розпізнавати фішинг у дзвінках і месенджерах та запровадьте правило перевірки через другий канал.
- Обмежте доступ підрядників окремим сегментом, строком і обов'язковою MFA.
- Забезпечте живлення мережевого вузла й засобів безпеки — ДБЖ і резерв на тривалі відключення.
Обладнання для всіх цих кроків — від міжмережевих екранів і комутаторів до сховищ для резервних копій — зібране в розділі мережевого обладнання Suricom. Якщо потрібна допомога з вибором моделі під розмір офісу, зверніться до наших фахівців.
Часті питання
Які головні тренди мережевої безпеки у 2026 році?
Експлуатація вразливостей як головний спосіб проникнення, атаки на файрволи й VPN на периметрі, використання штучного інтелекту зловмисниками, програми-вимагачі з крадіжкою даних, атаки через підрядників, фішинг у дзвінках і месенджерах, вразливі IoT-пристрої. У захисті — MFA, стійка до фішингу, Zero Trust і сегментація, AI у моніторингу безпеки та підготовка до постквантової криптографії.
З чого найчастіше починаються зломи у 2026 році?
За даними Verizon DBIR 2026, найчастіше — з експлуатації вразливостей: 31% зломів. Далі йдуть фішинг — 16% і викрадені облікові дані — 13%. Уперше за 19 років звіту вразливості обігнали паролі, тому швидке оновлення систем, доступних з інтернету, стало пріоритетом номер один.
Як захистити файрвол і VPN від атак?
Встановлювати оновлення прошивки в перші дні після виходу виправлень безпеки, закрити доступ до керування пристроєм з інтернету, увімкнути багатофакторну автентифікацію на VPN і для адміністраторів, вимкнути невикористовувані сервіси та не експлуатувати обладнання, для якого виробник більше не випускає оновлень безпеки.
Чи захищає NGFW від програм-вимагачів?
Частково. NGFW блокує відомі шкідливі файли, експлойти, фішингові сайти та зв'язок заражених машин із серверами керування, а сегментація обмежує поширення атаки мережею. Але повністю вимагача зупиняє лише комбінація: NGFW, захист робочих станцій, MFA і резервні копії, до яких зловмисник не може дотягнутися.
Скільки коштує витік даних у 2026 році?
За звітом IBM Cost of a Data Breach 2026, середня вартість витоку даних у світі становить 4,99 млн доларів — на 12% більше, ніж роком раніше; у США — 11,5 млн. Атака з використанням AI додає до збитку в середньому близько 1 млн доларів. Для малого бізнесу абсолютні суми менші, але простій і втрата даних часто критичніші.
Чому SMS-кодів для захисту облікових записів уже недостатньо?
SMS-код можна виманити телефонним дзвінком або перехопити, а шкідливе ПЗ-інфостілер викрадає вже активну сесію разом із cookie, обходячи код повністю. Стійка до фішингу автентифікація — passkeys і апаратні ключі FIDO2 — прив'язана до конкретного сайту й не спрацює на підробленій сторінці.
Чи варто малому бізнесу думати про постквантову криптографію вже зараз?
Перебудовувати нічого не потрібно, але варто знати, де у вас використовується шифрування, і під час оновлення обладнання обирати виробників, які оновлюють криптографічні алгоритми програмно. NIST планує визнати RSA та ECC застарілими до 2030 року, а мережеве обладнання служить 5–7 років.
Скільки кібератак фіксують в Україні?
За даними CERT-UA, у 2025 році команда опрацювала 5 927 кіберінцидентів проти 4 315 у 2024 році — зростання на 37%. Найбільший тиск припав на органи місцевої влади, але атакам піддаються й приватні компанії, особливо підрядники державних і критичних структур.
Висновок
Мережева безпека у 2026 році — це гонка швидкостей: атакуючі за допомогою AI знаходять і використовують вразливості за дні, а захисникам доводиться скорочувати час реакції та прибирати зайве з периметра. Найефективніші кроки при цьому не найдорожчі: швидкі оновлення, закрите керування, MFA, стійка до фішингу, сегментація, офлайн-копії й навчений персонал. Для українських компаній до цього списку додаються резервне живлення мережевого вузла і підвищена увага до підрядників. Почніть з інвентаризації всього, що доступне з інтернету, — це найкоротший шлях до помітного зниження ризику вже цього кварталу.