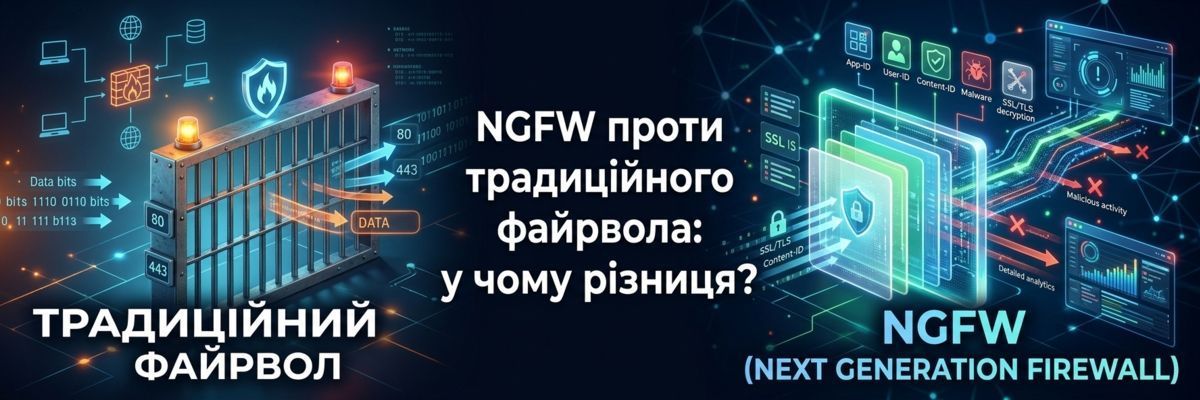
Коротка відповідь. Традиційний файрвол працює на мережевому й транспортному рівнях: він бачить IP-адреси, порти й протоколи та вирішує, пропустити з'єднання чи ні. NGFW (Next-Generation Firewall, міжмережевий екран нового покоління) додає до цього розбір вмісту трафіку до рівня застосунків: він розпізнає конкретні програми, перевіряє файли на віруси, блокує експлойти вбудованою системою IPS, заглядає всередину HTTPS і застосовує правила до конкретного співробітника, а не до IP-адреси. Практична різниця одна: класичний файрвол вирішує, кому можна зайти, NGFW — що саме проходить усередині дозволеного з'єднання.
Коротко: чим NGFW відрізняється від традиційного файрвола
| Параметр | Традиційний файрвол | NGFW |
|---|---|---|
| Рівні моделі OSI | L3–L4 (мережевий і транспортний) | L3–L7, включно з прикладним |
| Логіка рішення | IP-адреса, порт, протокол | Застосунок, користувач, вміст, репутація |
| Аналіз вмісту пакетів | Тільки заголовки | Deep Packet Inspection — увесь вміст |
| Розпізнавання застосунків | Немає: усе на 443 порту виглядає однаково | Розрізняє понад тисячу сервісів незалежно від порту |
| Захист від вторгнень (IPS) | Окремий пристрій або відсутній | Вбудований, із сигнатурами й поведінковим аналізом |
| Інспекція HTTPS | Немає | Так, із розшифруванням і повторним шифруванням |
| Антивірус і веб-фільтрація | Немає | Вбудовані |
| Пісочниця для невідомих файлів | Немає | Локальна або хмарна |
| Прив'язка правил | До IP-адреси пристрою | До облікового запису користувача та групи в AD |
| Оновлення захисту | Ручне оновлення прошивки | Автоматичні потоки threat intelligence кілька разів на добу |
| Що потрібно, щоб працювало | Тільки пристрій | Пристрій плюс активні підписки на сервіси безпеки |
| Типове застосування | Сегментація, базовий NAT, VPN-тунелі | Периметр офісу, філії, віддалений доступ, Zero Trust |
Що таке традиційний файрвол і чому його стало мало
Як працює пакетна фільтрація та stateful inspection
Класичний міжмережевий екран з'явився ще у 1990-х і від початку розв'язував одну задачу: розділити «свою» мережу й інтернет. Він дивиться на заголовок кожного пакета — звідки він прийшов, куди йде, яким портом і протоколом — і звіряє це зі списком правил. Технологія stateful inspection додала до цього пам'ять про стан з'єднань: файрвол запам'ятовує сесії, які ініціювали зсередини, і автоматично пропускає відповіді на них, не відкриваючи порт назовні.
Для мережі двадцятирічної давнини цього вистачало. Кожен сервіс мав власний порт: пошта — 25, файли — 21, вебсайти — 80. Закривши непотрібні порти, адміністратор фактично закривав і непотрібні сервіси.
Три сліпі зони класичного файрвола
Перша — 443 порт. Сьогодні через HTTPS працює майже все: корпоративні CRM і банкінг, але водночас торренти, анонімайзери, месенджери, файлообмінники й канали керування шкідливим ПЗ. Для традиційного файрвола весь цей трафік — одна нерозрізненна маса «дозволено на 443». Заблокувати щось одне, не заблокувавши все, він фізично не може.
Друга — шифрування. Понад 90% веб-трафіку сьогодні зашифровано. Класичний файрвол не бачить вмісту з'єднання, тому зашифрований канал стає готовою транспортною системою для будь-чого — і саме цим користуються атакуючі.
Третя — джерело загрози. Периметр перестав бути єдиним входом. Співробітники працюють з дому й із кав'ярень, дані лежать у хмарі, до мережі підключені IP-камери, принтери й розумні пристрої. Атака сьогодні заходить не «ззовні всередину» через відкритий порт, а через вкладення в листі, фішинговий сайт або скомпрометований ноутбук, який приніс зловмисне ПЗ у мережу вже з середини.
Традиційний файрвол у цій картині не став непотрібним — він просто перестав бути достатнім.
Що таке NGFW і з чого він складається
Термін Next-Generation Firewall запровадила аналітична компанія Gartner наприкінці 2000-х, щоб описати клас пристроїв, які поєднують класичну фільтрацію з глибоким аналізом трафіку. Сучасний NGFW — це кілька технологій в одному корпусі під спільною системою правил.
Deep Packet Inspection
Пристрій розбирає не тільки заголовок, а й тіло пакета: бачить, які саме дані передаються, які команди виконуються, який файл завантажується. Саме DPI робить можливим усе інше — без нього NGFW залишився б звичайним фільтром портів.
Контроль застосунків
NGFW розпізнає сервіс за сигнатурою поведінки, а не за портом. Це дає правила, які раніше були неможливі: дозволити робочий месенджер і заблокувати передавання файлів у ньому, дозволити корпоративний хмарний диск і заборонити особистий, дозволити відеодзвінки й обмежити стримінг у робочий час. Замість «порт відкрито або закрито» адміністратор отримує керування на рівні конкретних дій.
Вбудована система запобігання вторгненням (IPS)
IPS шукає в дозволеному трафіку спроби експлуатації вразливостей — у веб-застосунках, базах даних, операційних системах. Ключове слово «дозволеному»: атака на ваш сайт іде тим самим 443 портом, що й звичайні відвідувачі, і зупинити її фільтрацією портів неможливо в принципі. Окремо IPS цінний тим, що прикриває системи, які ще не встигли оновити, — це називають віртуальним патчингом.
Інспекція шифрованого трафіку
NGFW може розшифрувати HTTPS-з'єднання, перевірити вміст і зашифрувати його назад. Це найважча за навантаженням функція — саме вона найсильніше знижує пропускну здатність, тому її вмикають вибірково: для категорій ризику так, для банківських і медичних сервісів зазвичай ні.
Ідентифікація користувача замість IP-адреси
Інтеграція з Active Directory або LDAP дозволяє писати правила мовою бізнесу: «бухгалтерія має доступ до банк-клієнта», «підрядники — тільки до одного сервера». Правило їде за людиною на будь-який пристрій і не ламається при зміні IP-адреси. Для аудиту це теж принципово: у логах видно прізвище, а не адресу в підмережі.
Антивірус, веб-фільтрація та пісочниця
Потоковий антивірус перевіряє файли ще на шляху до комп'ютера, веб-фільтр блокує фішингові й заражені сайти за категоріями та репутацією, а пісочниця запускає невідомі вкладення в ізольованому середовищі й дивиться на поведінку. Пісочниця — єдиний із цих механізмів, що ловить цілеспрямовані атаки, для яких сигнатури ще не існує.
Хмарна аналітика загроз
NGFW постійно отримує оновлення від глобальної мережі сенсорів виробника. Практичний сенс простий: якщо нову шкідливу кампанію виявили сьогодні вранці в іншій країні, ваш пристрій дізнається про неї через години, а не через наступне планове оновлення прошивки.
8 переваг NGFW для бізнесу
- Один пристрій замість п'яти. Файрвол, IPS, антивірусний шлюз, веб-фільтр і VPN-концентратор зводяться в одну коробку з єдиною консоллю. Менше заліза в серверній, менше точок відмови, одна точка налаштування замість п'яти різних інтерфейсів.
- Видимість замість здогадок. Ви бачите, які застосунки реально використовує компанія, хто споживає канал, куди йдуть дані. Часто саме цей звіт стає найціннішим результатом впровадження — виявляється, половина каналу йде на те, чого в компанії офіційно немає.
- Захист від того, що приходить у дозволеному трафіку. Це головна різниця. Класичний файрвол пропустив з'єднання — і далі не втручається. NGFW перевіряє, що саме передається всередині.
- Політики за людьми та застосунками. Правила описують бізнес-логіку, а не мережеву топологію, тому їх легше підтримувати й пояснювати керівництву та аудиторам.
- Контроль шифрованого каналу. Без інспекції TLS більшість сучасних загроз просто не видно — і жодні інші засоби периметра цього не компенсують.
- Автоматичне оновлення захисту. Сигнатури, репутаційні списки й категорії сайтів оновлюються кілька разів на добу без участі адміністратора.
- Сегментація й обмеження бокового руху. NGFW ділить мережу на зони — бухгалтерія, гостьовий Wi-Fi, відеоспостереження, склад — і контролює трафік між ними. Якщо одну машину скомпрометовано, зловмисник не отримує автоматично всю мережу. Для сегментації на рівні доступу NGFW працює в парі з керованими комутаторами й точками доступу.
- Фундамент для Zero Trust і віддаленої роботи. Сучасні моделі підтримують ZTNA й SD-WAN: віддалений співробітник отримує доступ не «до всієї мережі через VPN», а тільки до конкретних застосунків, а філії з'єднуються між собою з автоматичним вибором каналу.
Коли традиційного файрвола справді достатньо
Чесна відповідь: NGFW потрібен не всім, і купувати його «бо так правильно» — марна витрата.
- Маленький офіс на 3–5 людей без власних серверів і без чутливих даних. Тут часто вистачає якісного маршрутизатора з базовим файрволом, роздільним гостьовим Wi-Fi і нормальним антивірусом на робочих станціях. Як обрати таке рішення, ми розбирали в матеріалі як вибрати Wi-Fi роутер.
- Внутрішня сегментація на високій швидкості. Між сегментами дата-центру часто потрібен саме швидкий фільтр без інспекції — включена перевірка вмісту тут лише з'їдає пропускну здатність.
- Немає кому обслуговувати. NGFW без налаштованих політик і з простроченими підписками працює як звичайний роутер за ціною NGFW. Якщо в компанії немає ні власного адміністратора, ні підрядника на підтримці — спершу треба вирішити це питання.
А ось де NGFW окупається майже завжди: компанії від 20–25 робочих місць, будь-яка робота з персональними даними чи платежами, власні сервіси, опубліковані в інтернет, філійна структура, віддалені співробітники, вимоги регулятора або замовника до захисту периметра.
Скільки це коштує насправді: пристрій плюс підписки
Що працює без підписки
Сам пристрій після покупки безстроково виконує роль файрвола, маршрутизатора й VPN-шлюза: правила доступу, NAT, сегментація, тунелі між офісами, віддалений доступ співробітників. Ці функції не вимикаються ніколи.
Що вимагає активної ліцензії
Усе, що робить NGFW «наступним поколінням», живе на регулярно оновлюваних базах: IPS, антивірус, веб-фільтрація, контроль застосунків, пісочниця, репутаційні списки. Коли підписка закінчується, залізо продовжує працювати, але перестає отримувати нові сигнатури — і поступово втрачає сенс. Це найчастіша причина розчарування: пристрій купили, а через рік ніхто не продовжив сервіси.
Як рахувати вартість володіння
Правильний розрахунок — на три роки: ціна пристрою, пакет підписок на весь термін, вартість впровадження й налаштування політик, підтримка. Часто вигіднішим виявляється трирічний пакет одразу, ніж щорічне продовження. Якщо бюджет потрібно розтягнути, у Suricom доступна оплата частинами.
Як не помилитися з моделлю: пропускна здатність із інспекцією
Firewall throughput проти Threat Protection
Це найдорожча помилка при виборі. У специфікації будь-якого NGFW є кілька цифр пропускної здатності, і вони відрізняються в рази:
- Firewall throughput — швидкість у режимі простої фільтрації, без інспекції вмісту. Найбільша й найкрасивіша цифра в datasheet.
- IPS throughput — з увімкненим захистом від вторгнень.
- Threat Protection throughput — з увімкненими IPS, антивірусом і контролем застосунків одночасно. Це й є реальна швидкість у бойовому режимі.
- SSL Inspection throughput — з розшифруванням HTTPS, зазвичай найнижча.
Покупець, який орієнтується на першу цифру, майже гарантовано бере модель на клас слабшу, ніж потрібно. Вмикає інспекцію — і впирається в стелю каналу. Обирайте модель за показником Threat Protection, а якщо плануєте інспекцію HTTPS — за показником SSL Inspection.
Орієнтири за розміром компанії
| Робочих місць | Орієнтир Threat Protection | Що ще врахувати |
|---|---|---|
| 5–20 | від 300–500 Мбіт/с | Настільний корпус без вентилятора, вбудований Wi-Fi як опція |
| 20–50 | від 700 Мбіт/с – 1 Гбіт/с | Запас портів, підтримка VLAN, VPN для віддалених співробітників |
| 50–150 | від 1,5–2 Гбіт/с | Стійкове виконання, SFP-порти, резервування каналу |
| 150+ або кілька філій | від 3–5 Гбіт/с | Кластер із двох пристроїв, централізоване керування, SD-WAN |
До розрахунку додайте запас на 2–3 роки зростання і врахуйте реальну швидкість вашого інтернет-каналу: ставити пристрій, слабший за канал, немає сенсу, як і брати десятигігабітну модель на стомегабітний провід.
NGFW, UTM, SASE та ZTNA — як не заплутатись у термінах
UTM (Unified Threat Management) історично означав «усе в одному для малого бізнесу»: файрвол, антивірус, фільтр і пошта в одній коробці з простим інтерфейсом. NGFW робив наголос на контролі застосунків, ідентифікації користувачів і продуктивності під інспекцією. Сьогодні межа майже стерлася: той самий пристрій у режимі UTM працює простіше, у режимі NGFW — гнучкіше, різниця більше в профілі налаштувань, ніж у залізі.
ZTNA (Zero Trust Network Access) — підхід, за яким жоден користувач не отримує довіри за фактом підключення: доступ видається до конкретного застосунку після перевірки користувача та стану пристрою. Сучасний NGFW часто виступає точкою, яка це реалізує.
SASE — хмарна модель, де функції безпеки винесені до провайдера, а офіси й віддалені співробітники підключаються до найближчої точки присутності. Для компаній із власною серверною й вимогою тримати дані в себе локальний NGFW залишається основним варіантом, часто в поєднанні з хмарними сервісами.
Що ще потрібно, окрім NGFW
Міжмережевий екран закриває периметр, але не замінює решту інфраструктури безпеки:
- Пісочниця — окремий пристрій або хмарний сервіс для детонації невідомих файлів; доповнює NGFW там, де сигнатур ще немає.
- Захист від DDoS — апаратні рішення з поведінковим аналізом для компаній із власними опублікованими сервісами.
- Керовані комутатори й точки доступу — без них сегментація живе тільки на папері. Обладнання доступне в розділах комутаторів, точок доступу та пасивного мережевого обладнання.
- Резервне живлення. Файрвол — єдина точка, через яку проходить увесь трафік: при знеструмленні компанія залишається без мережі повністю. ДБЖ на стійку для вузла зв'язку — обов'язковий елемент, а не опція.
- Резервні копії на мережевому сховищі NAS — остання лінія оборони, якщо шифрувальник усе-таки спрацював.
Асортимент рішень Fortinet — FortiGate, FortiSwitch, FortiAP, а також суміжні системи — зібрано на сторінці бренду Fortinet та в розділі Брандмауер (Firewall).
7 помилок при впровадженні NGFW
- Вибір моделі за firewall throughput. Реальна робоча цифра — Threat Protection, і вона менша в кілька разів.
- Купити пристрій і не купити підписки. Без активних сервісів NGFW перетворюється на дорогий маршрутизатор.
- Залишити всі профілі в режимі моніторингу. Пристрій акуратно фіксує атаки в журналі й нічого не блокує. Через місяць після запуску профілі треба перевести в режим блокування.
- Не увімкнути інспекцію HTTPS взагалі. Тоді левова частка трафіку залишається неперевіреною, і більшість функцій працює вхолосту.
- Увімкнути інспекцію HTTPS для всього підряд. Продуктивність падає, частина сервісів із перевіркою сертифікатів ламається. Потрібні винятки для банкінгу, держсервісів і медичних платформ.
- Правило «any-any» на час налаштування, яке залишилось назавжди. Класика, що зустрічається під час аудитів роками.
- Один пристрій без резервування там, де простій критичний. Для інтернет-магазину чи виробництва кластер із двох вузлів дешевший за годину простою.
Чек-лист переходу з традиційного файрвола на NGFW
- Порахувати кількість користувачів і пристроїв, включно з камерами, принтерами й терміналами.
- Виміряти реальне завантаження каналу в години пік, а не за тарифом провайдера.
- Скласти перелік сервісів, які потрібно опублікувати назовні, і тих, доступ до яких треба обмежити.
- Вирішити, чи потрібна інспекція HTTPS — від цього залежить клас моделі.
- Підібрати пристрій за Threat Protection із запасом на 2–3 роки.
- Порахувати бюджет на три роки разом із підписками й підтримкою.
- Запустити в режимі моніторингу, зібрати статистику, потім увімкнути блокування.
- Передбачити резервне живлення для вузла й регулярні резервні копії конфігурації.
Часті питання
Чим NGFW відрізняється від звичайного файрвола простими словами?
Звичайний файрвол перевіряє, звідки й куди йде з'єднання — за IP-адресою, портом і протоколом. NGFW додатково дивиться, що саме передається всередині цього з'єднання: який застосунок, який файл, чи немає в трафіку експлойта, і хто саме з користувачів це робить. Класичний файрвол вирішує, кого пустити, NGFW — що дозволити робити всередині.
Чи потрібен NGFW малому бізнесу?
Для офісу на 3–5 людей без серверів і чутливих даних зазвичай достатньо якісного маршрутизатора з базовим файрволом. NGFW стає виправданим приблизно від 20–25 робочих місць, а також раніше — якщо компанія обробляє персональні дані чи платежі, має власні сервіси в інтернет, філії або віддалених співробітників.
Чи сповільнює NGFW інтернет?
Так, увімкнена інспекція знижує пропускну здатність — це фізика, а не недолік. Саме тому модель обирають не за цифрою firewall throughput, а за показником Threat Protection, і окремо за SSL Inspection, якщо планується перевірка HTTPS. Правильно підібраний пристрій із запасом уповільнення не дає.
Чи буде NGFW працювати без підписки?
Пристрій продовжить працювати як файрвол, маршрутизатор і VPN-шлюз безстроково. Але IPS, антивірус, веб-фільтрація, контроль застосунків і пісочниця перестануть отримувати оновлення — тобто саме ті функції, заради яких купують NGFW. Підписки треба закладати в бюджет одразу на весь строк володіння.
Що таке Threat Protection throughput і чому це головна цифра?
Це пропускна здатність пристрою з одночасно увімкненими IPS, антивірусом і контролем застосунків, тобто реальна швидкість у робочому режимі. У специфікаціях вона в кілька разів нижча за firewall throughput. Вибір моделі за більшою цифрою — найпоширеніша причина того, що пристрій не тягне навантаження.
Чи замінює NGFW антивірус на комп'ютерах?
Ні. NGFW перевіряє трафік на межі мережі, але не бачить того, що приносять на флешці, і того, що відбувається на самому пристрої після зараження. Це два різні рівні захисту, які працюють разом, а не замість одне одного.
У чому різниця між UTM і NGFW?
Історично UTM — це набір функцій безпеки в одній коробці для малого бізнесу, а NGFW — рішення з акцентом на контролі застосунків, ідентифікації користувачів і продуктивності під інспекцією. Сьогодні межа майже стерлася: один і той самий пристрій може працювати в обох режимах, різниця здебільшого в профілі налаштувань.
Скільки років служить NGFW і коли його міняти?
Апаратно пристрій працює 5–7 років, але практичний строк визначають дві речі: чи вистачає продуктивності при увімкненій інспекції та чи підтримує виробник поточну версію прошивки для цієї моделі. Коли модель переходить у статус End-of-Support, оновлення безпеки припиняються, і подальша експлуатація стає ризиком.
Висновок
Різниця між традиційним файрволом і NGFW не в кількості функцій, а в самому підході: перший контролює межу мережі, другий — зміст того, що через цю межу проходить. Оскільки сучасні атаки приходять усередині дозволеного й зашифрованого трафіку, фільтрація портів перестала бути захистом як таким. Якщо вирішили переходити — рахуйте модель за Threat Protection, закладайте підписки на весь строк володіння й не залишайте профілі в режимі моніторингу. Підібрати пристрій під розмір компанії та канал можна в розділі Брандмауер (Firewall): у Suricom доступні рішення Fortinet з офіційною гарантією, доставкою по Україні та консультацією щодо вибору моделі під ваші задачі.