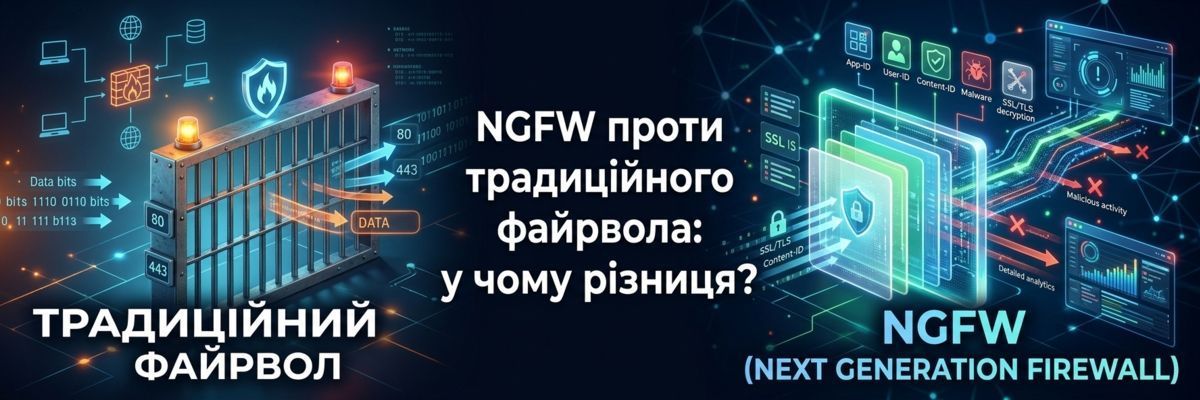
Короткий ответ. Традиционный файрвол работает на сетевом и транспортном уровнях: он видит IP-адреса, порты и протоколы и решает, пропустить соединение или нет. NGFW (Next-Generation Firewall, межсетевой экран нового поколения) добавляет к этому разбор содержимого трафика до уровня приложений: он распознаёт конкретные программы, проверяет файлы на вирусы, блокирует эксплойты встроенной системой IPS, заглядывает внутрь HTTPS и применяет правила к конкретному сотруднику, а не к IP-адресу. Практическая разница одна: классический файрвол решает, кому можно войти, NGFW — что именно проходит внутри разрешённого соединения.
Коротко: чем NGFW отличается от традиционного файрвола
| Параметр | Традиционный файрвол | NGFW |
|---|---|---|
| Уровни модели OSI | L3–L4 (сетевой и транспортный) | L3–L7, включая прикладной |
| Логика решения | IP-адрес, порт, протокол | Приложение, пользователь, содержимое, репутация |
| Анализ содержимого пакетов | Только заголовки | Deep Packet Inspection — всё содержимое |
| Распознавание приложений | Нет: всё на 443 порту выглядит одинаково | Различает более тысячи сервисов независимо от порта |
| Защита от вторжений (IPS) | Отдельное устройство или отсутствует | Встроенный, с сигнатурами и поведенческим анализом |
| Инспекция HTTPS | Нет | Да, с расшифровкой и повторным шифрованием |
| Антивирус и веб-фильтрация | Нет | Встроенные |
| Песочница для неизвестных файлов | Нет | Локальная или облачная |
| Привязка правил | К IP-адресу устройства | К учётной записи пользователя и группе в AD |
| Обновление защиты | Ручное обновление прошивки | Автоматические потоки threat intelligence несколько раз в сутки |
| Что нужно, чтобы работало | Только устройство | Устройство плюс активные подписки на сервисы безопасности |
| Типичное применение | Сегментация, базовый NAT, VPN-туннели | Периметр офиса, филиалы, удалённый доступ, Zero Trust |
Что такое традиционный файрвол и почему его стало мало
Как работает пакетная фильтрация и stateful inspection
Классический межсетевой экран появился ещё в 1990-х и изначально решал одну задачу: разделить «свою» сеть и интернет. Он смотрит на заголовок каждого пакета — откуда он пришёл, куда идёт, каким портом и протоколом — и сверяет это со списком правил. Технология stateful inspection добавила к этому память о состоянии соединений: файрвол запоминает сессии, инициированные изнутри, и автоматически пропускает ответы на них, не открывая порт наружу.
Для сети двадцатилетней давности этого хватало. Каждый сервис имел собственный порт: почта — 25, файлы — 21, сайты — 80. Закрыв ненужные порты, администратор фактически закрывал и ненужные сервисы.
Три слепые зоны классического файрвола
Первая — 443 порт. Сегодня через HTTPS работает почти всё: корпоративные CRM и банкинг, но одновременно торренты, анонимайзеры, мессенджеры, файлообменники и каналы управления вредоносным ПО. Для традиционного файрвола весь этот трафик — одна неразличимая масса «разрешено на 443». Заблокировать что-то одно, не заблокировав всё, он физически не может.
Вторая — шифрование. Более 90% веб-трафика сегодня зашифровано. Классический файрвол не видит содержимого соединения, поэтому зашифрованный канал становится готовой транспортной системой для чего угодно — и именно этим пользуются атакующие.
Третья — источник угрозы. Периметр перестал быть единственным входом. Сотрудники работают из дома и из кафе, данные лежат в облаке, к сети подключены IP-камеры, принтеры и умные устройства. Атака сегодня заходит не «снаружи внутрь» через открытый порт, а через вложение в письме, фишинговый сайт или скомпрометированный ноутбук, который принёс вредоносное ПО в сеть уже изнутри.
Традиционный файрвол в этой картине не стал ненужным — он просто перестал быть достаточным.
Что такое NGFW и из чего он состоит
Термин Next-Generation Firewall ввела аналитическая компания Gartner в конце 2000-х, чтобы описать класс устройств, сочетающих классическую фильтрацию с глубоким анализом трафика. Современный NGFW — это несколько технологий в одном корпусе под общей системой правил.
Deep Packet Inspection
Устройство разбирает не только заголовок, но и тело пакета: видит, какие именно данные передаются, какие команды выполняются, какой файл загружается. Именно DPI делает возможным всё остальное — без него NGFW остался бы обычным фильтром портов.
Контроль приложений
NGFW распознаёт сервис по сигнатуре поведения, а не по порту. Это даёт правила, которые раньше были невозможны: разрешить рабочий мессенджер и заблокировать передачу файлов в нём, разрешить корпоративный облачный диск и запретить личный, разрешить видеозвонки и ограничить стриминг в рабочее время. Вместо «порт открыт или закрыт» администратор получает управление на уровне конкретных действий.
Встроенная система предотвращения вторжений (IPS)
IPS ищет в разрешённом трафике попытки эксплуатации уязвимостей — в веб-приложениях, базах данных, операционных системах. Ключевое слово «разрешённом»: атака на ваш сайт идёт тем же 443 портом, что и обычные посетители, и остановить её фильтрацией портов невозможно в принципе. Отдельно IPS ценен тем, что прикрывает системы, которые ещё не успели обновить, — это называют виртуальным патчингом.
Инспекция шифрованного трафика
NGFW может расшифровать HTTPS-соединение, проверить содержимое и зашифровать его обратно. Это самая тяжёлая по нагрузке функция — именно она сильнее всего снижает пропускную способность, поэтому её включают выборочно: для категорий риска да, для банковских и медицинских сервисов обычно нет.
Идентификация пользователя вместо IP-адреса
Интеграция с Active Directory или LDAP позволяет писать правила языком бизнеса: «бухгалтерия имеет доступ к банк-клиенту», «подрядчики — только к одному серверу». Правило едет за человеком на любое устройство и не ломается при смене IP-адреса. Для аудита это тоже принципиально: в логах видна фамилия, а не адрес в подсети.
Антивирус, веб-фильтрация и песочница
Потоковый антивирус проверяет файлы ещё по пути к компьютеру, веб-фильтр блокирует фишинговые и заражённые сайты по категориям и репутации, а песочница запускает неизвестные вложения в изолированной среде и смотрит на поведение. Песочница — единственный из этих механизмов, который ловит целенаправленные атаки, для которых сигнатур ещё не существует.
Облачная аналитика угроз
NGFW постоянно получает обновления от глобальной сети сенсоров производителя. Практический смысл прост: если новую вредоносную кампанию обнаружили сегодня утром в другой стране, ваше устройство узнает о ней через часы, а не через следующее плановое обновление прошивки.
8 преимуществ NGFW для бизнеса
- Одно устройство вместо пяти. Файрвол, IPS, антивирусный шлюз, веб-фильтр и VPN-концентратор сводятся в одну коробку с единой консолью. Меньше железа в серверной, меньше точек отказа, одна точка настройки вместо пяти разных интерфейсов.
- Видимость вместо догадок. Вы видите, какие приложения реально использует компания, кто потребляет канал, куда уходят данные. Часто именно этот отчёт становится самым ценным результатом внедрения — оказывается, половина канала уходит на то, чего в компании официально нет.
- Защита от того, что приходит в разрешённом трафике. Это главное отличие. Классический файрвол пропустил соединение — и дальше не вмешивается. NGFW проверяет, что именно передаётся внутри.
- Политики по людям и приложениям. Правила описывают бизнес-логику, а не сетевую топологию, поэтому их легче поддерживать и объяснять руководству и аудиторам.
- Контроль шифрованного канала. Без инспекции TLS большинство современных угроз просто не видно — и никакие другие средства периметра этого не компенсируют.
- Автоматическое обновление защиты. Сигнатуры, репутационные списки и категории сайтов обновляются несколько раз в сутки без участия администратора.
- Сегментация и ограничение бокового движения. NGFW делит сеть на зоны — бухгалтерия, гостевой Wi-Fi, видеонаблюдение, склад — и контролирует трафик между ними. Если одна машина скомпрометирована, злоумышленник не получает автоматически всю сеть. Для сегментации на уровне доступа NGFW работает в паре с управляемыми коммутаторами и точками доступа.
- Фундамент для Zero Trust и удалённой работы. Современные модели поддерживают ZTNA и SD-WAN: удалённый сотрудник получает доступ не «ко всей сети через VPN», а только к конкретным приложениям, а филиалы соединяются между собой с автоматическим выбором канала.
Когда традиционного файрвола действительно достаточно
Честный ответ: NGFW нужен не всем, и покупать его «потому что так правильно» — напрасная трата.
- Маленький офис на 3–5 человек без своих серверов и без чувствительных данных. Здесь часто хватает качественного маршрутизатора с базовым файрволом, раздельным гостевым Wi-Fi и нормальным антивирусом на рабочих станциях. Как выбрать такое решение, мы разбирали в материале как выбрать Wi-Fi роутер.
- Внутренняя сегментация на высокой скорости. Между сегментами дата-центра часто нужен именно быстрый фильтр без инспекции — включённая проверка содержимого здесь только съедает пропускную способность.
- Некому обслуживать. NGFW без настроенных политик и с просроченными подписками работает как обычный роутер по цене NGFW. Если в компании нет ни своего администратора, ни подрядчика на поддержке — сначала нужно решить этот вопрос.
А вот где NGFW окупается почти всегда: компании от 20–25 рабочих мест, любая работа с персональными данными или платежами, собственные сервисы, опубликованные в интернет, филиальная структура, удалённые сотрудники, требования регулятора или заказчика к защите периметра.
Сколько это стоит на самом деле: устройство плюс подписки
Что работает без подписки
Само устройство после покупки бессрочно выполняет роль файрвола, маршрутизатора и VPN-шлюза: правила доступа, NAT, сегментация, туннели между офисами, удалённый доступ сотрудников. Эти функции не отключаются никогда.
Что требует активной лицензии
Всё, что делает NGFW «следующим поколением», живёт на регулярно обновляемых базах: IPS, антивирус, веб-фильтрация, контроль приложений, песочница, репутационные списки. Когда подписка заканчивается, железо продолжает работать, но перестаёт получать новые сигнатуры — и постепенно теряет смысл. Это самая частая причина разочарования: устройство купили, а через год никто не продлил сервисы.
Как считать стоимость владения
Правильный расчёт — на три года: цена устройства, пакет подписок на весь срок, стоимость внедрения и настройки политик, поддержка. Часто более выгодным оказывается трёхлетний пакет сразу, чем ежегодное продление. Если бюджет нужно растянуть, в Suricom доступна оплата частями.
Как не ошибиться с моделью: пропускная способность с инспекцией
Firewall throughput против Threat Protection
Это самая дорогая ошибка при выборе. В спецификации любого NGFW есть несколько цифр пропускной способности, и они отличаются в разы:
- Firewall throughput — скорость в режиме простой фильтрации, без инспекции содержимого. Самая большая и самая красивая цифра в datasheet.
- IPS throughput — с включённой защитой от вторжений.
- Threat Protection throughput — с включёнными IPS, антивирусом и контролем приложений одновременно. Это и есть реальная скорость в боевом режиме.
- SSL Inspection throughput — с расшифровкой HTTPS, обычно самая низкая.
Покупатель, ориентирующийся на первую цифру, почти гарантированно берёт модель на класс слабее, чем нужно. Включает инспекцию — и упирается в потолок канала. Выбирайте модель по показателю Threat Protection, а если планируете инспекцию HTTPS — по показателю SSL Inspection.
Ориентиры по размеру компании
| Рабочих мест | Ориентир Threat Protection | Что ещё учесть |
|---|---|---|
| 5–20 | от 300–500 Мбит/с | Настольный корпус без вентилятора, встроенный Wi-Fi как опция |
| 20–50 | от 700 Мбит/с – 1 Гбит/с | Запас портов, поддержка VLAN, VPN для удалённых сотрудников |
| 50–150 | от 1,5–2 Гбит/с | Стоечное исполнение, SFP-порты, резервирование канала |
| 150+ или несколько филиалов | от 3–5 Гбит/с | Кластер из двух устройств, централизованное управление, SD-WAN |
К расчёту добавьте запас на 2–3 года роста и учтите реальную скорость вашего интернет-канала: ставить устройство слабее канала нет смысла, как и брать десятигигабитную модель на стомегабитный провод.
NGFW, UTM, SASE и ZTNA — как не запутаться в терминах
UTM (Unified Threat Management) исторически означал «всё в одном для малого бизнеса»: файрвол, антивирус, фильтр и почта в одной коробке с простым интерфейсом. NGFW делал акцент на контроле приложений, идентификации пользователей и производительности под инспекцией. Сегодня граница почти стёрлась: то же устройство в режиме UTM работает проще, в режиме NGFW — гибче, разница больше в профиле настроек, чем в железе.
ZTNA (Zero Trust Network Access) — подход, при котором ни один пользователь не получает доверия по факту подключения: доступ выдаётся к конкретному приложению после проверки пользователя и состояния устройства. Современный NGFW часто выступает точкой, которая это реализует.
SASE — облачная модель, где функции безопасности вынесены к провайдеру, а офисы и удалённые сотрудники подключаются к ближайшей точке присутствия. Для компаний со своей серверной и требованием держать данные у себя локальный NGFW остаётся основным вариантом, часто в сочетании с облачными сервисами.
Что ещё нужно, кроме NGFW
Межсетевой экран закрывает периметр, но не заменяет остальную инфраструктуру безопасности:
- Песочница — отдельное устройство или облачный сервис для детонации неизвестных файлов; дополняет NGFW там, где сигнатур ещё нет.
- Защита от DDoS — аппаратные решения с поведенческим анализом для компаний с собственными опубликованными сервисами.
- Управляемые коммутаторы и точки доступа — без них сегментация живёт только на бумаге. Оборудование доступно в разделах коммутаторов, точек доступа и пассивного сетевого оборудования.
- Резервное питание. Файрвол — единственная точка, через которую проходит весь трафик: при обесточивании компания остаётся без сети полностью. ИБП на стойку для узла связи — обязательный элемент, а не опция.
- Резервные копии на сетевом хранилище NAS — последняя линия обороны, если шифровальщик всё-таки сработал.
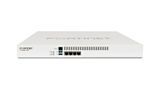
Ассортимент решений Fortinet — FortiGate, FortiSwitch, FortiAP, а также смежные системы — собран на странице бренда Fortinet и в разделе Брандмауэр (Firewall).
7 ошибок при внедрении NGFW
- Выбор модели по firewall throughput. Реальная рабочая цифра — Threat Protection, и она меньше в несколько раз.
- Купить устройство и не купить подписки. Без активных сервисов NGFW превращается в дорогой маршрутизатор.
- Оставить все профили в режиме мониторинга. Устройство аккуратно фиксирует атаки в журнале и ничего не блокирует. Через месяц после запуска профили нужно перевести в режим блокировки.
- Не включить инспекцию HTTPS вообще. Тогда львиная доля трафика остаётся непроверенной, и большинство функций работает вхолостую.
- Включить инспекцию HTTPS для всего подряд. Производительность падает, часть сервисов с проверкой сертификатов ломается. Нужны исключения для банкинга, госсервисов и медицинских платформ.
- Правило «any-any» на время настройки, которое осталось навсегда. Классика, встречающаяся при аудитах годами.
- Одно устройство без резервирования там, где простой критичен. Для интернет-магазина или производства кластер из двух узлов дешевле часа простоя.
Чек-лист перехода с традиционного файрвола на NGFW
- Посчитать количество пользователей и устройств, включая камеры, принтеры и терминалы.
- Измерить реальную загрузку канала в часы пик, а не по тарифу провайдера.
- Составить перечень сервисов, которые нужно опубликовать наружу, и тех, доступ к которым надо ограничить.
- Решить, нужна ли инспекция HTTPS — от этого зависит класс модели.
- Подобрать устройство по Threat Protection с запасом на 2–3 года.
- Посчитать бюджет на три года вместе с подписками и поддержкой.
- Запустить в режиме мониторинга, собрать статистику, затем включить блокировку.
- Предусмотреть резервное питание для узла и регулярные резервные копии конфигурации.
Частые вопросы
Чем NGFW отличается от обычного файрвола простыми словами?
Обычный файрвол проверяет, откуда и куда идёт соединение — по IP-адресу, порту и протоколу. NGFW дополнительно смотрит, что именно передаётся внутри этого соединения: какое приложение, какой файл, нет ли в трафике эксплойта, и кто именно из пользователей это делает. Классический файрвол решает, кого пустить, NGFW — что разрешить делать внутри.
Нужен ли NGFW малому бизнесу?
Для офиса на 3–5 человек без серверов и чувствительных данных обычно достаточно качественного маршрутизатора с базовым файрволом. NGFW становится оправданным примерно от 20–25 рабочих мест, а также раньше — если компания обрабатывает персональные данные или платежи, имеет собственные сервисы в интернет, филиалы или удалённых сотрудников.
Замедляет ли NGFW интернет?
Да, включённая инспекция снижает пропускную способность — это физика, а не недостаток. Именно поэтому модель выбирают не по цифре firewall throughput, а по показателю Threat Protection, и отдельно по SSL Inspection, если планируется проверка HTTPS. Правильно подобранное устройство с запасом замедления не даёт.
Будет ли NGFW работать без подписки?
Устройство продолжит работать как файрвол, маршрутизатор и VPN-шлюз бессрочно. Но IPS, антивирус, веб-фильтрация, контроль приложений и песочница перестанут получать обновления — то есть именно те функции, ради которых покупают NGFW. Подписки нужно закладывать в бюджет сразу на весь срок владения.
Что такое Threat Protection throughput и почему это главная цифра?
Это пропускная способность устройства с одновременно включёнными IPS, антивирусом и контролем приложений, то есть реальная скорость в рабочем режиме. В спецификациях она в несколько раз ниже firewall throughput. Выбор модели по большей цифре — самая распространённая причина того, что устройство не тянет нагрузку.
Заменяет ли NGFW антивирус на компьютерах?
Нет. NGFW проверяет трафик на границе сети, но не видит того, что приносят на флешке, и того, что происходит на самом устройстве после заражения. Это два разных уровня защиты, которые работают вместе, а не вместо друг друга.
В чём разница между UTM и NGFW?
Исторически UTM — это набор функций безопасности в одной коробке для малого бизнеса, а NGFW — решение с акцентом на контроле приложений, идентификации пользователей и производительности под инспекцией. Сегодня граница почти стёрлась: одно и то же устройство может работать в обоих режимах, разница в основном в профиле настроек.
Сколько лет служит NGFW и когда его менять?
Аппаратно устройство работает 5–7 лет, но практический срок определяют две вещи: хватает ли производительности при включённой инспекции и поддерживает ли производитель текущую версию прошивки для этой модели. Когда модель переходит в статус End-of-Support, обновления безопасности прекращаются, и дальнейшая эксплуатация становится риском.
Вывод
Разница между традиционным файрволом и NGFW не в количестве функций, а в самом подходе: первый контролирует границу сети, второй — содержание того, что через эту границу проходит. Поскольку современные атаки приходят внутри разрешённого и зашифрованного трафика, фильтрация портов перестала быть защитой как таковой. Если решили переходить — считайте модель по Threat Protection, закладывайте подписки на весь срок владения и не оставляйте профили в режиме мониторинга. Подобрать устройство под размер компании и канал можно в разделе Брандмауэр (Firewall): в Suricom доступны решения Fortinet с официальной гарантией, доставкой по Украине и консультацией по выбору модели под ваши задачи.