Главные тренды облачных сетей 2026 года — это конвергенция сети и безопасности в модель SASE, SD-WAN как стандарт для филиалов и резервных каналов, облачное управление локальной сетью, искусственный интеллект в сетевых операциях, массовый переход на Wi-Fi 7, замена классического VPN на Zero Trust-доступ, мультиоблачные сети и модель «сеть как сервис» (NaaS). Движущая сила всех изменений — взрывной рост облачной и AI-инфраструктуры: по прогнозу TrendForce, совокупные капиталовложения девяти крупнейших облачных провайдеров в 2026 году вырастут примерно на 90% и превысят 886,7 млрд долларов. Для компании, которая сейчас обновляет сетевое оборудование, практический вывод один: покупать стоит то, что умеет управляться из облака, поддерживает несколько каналов связи и не устареет через два года.
Коротко: 10 трендов облачных сетей 2026 года
| Тренд | Суть | Ключевая цифра | Что делать бизнесу |
|---|---|---|---|
| 1. SASE и SSE | Сеть и безопасность как единый облачный сервис | Рынок более 18 млрд долларов в 2026 году (Gartner) | Выбирать NGFW и SD-WAN с путём к SASE |
| 2. SD-WAN | Умное управление несколькими каналами | 65% новых закупок SD-WAN — в составе SASE к 2027 году (Gartner) | Минимум два независимых канала на каждый офис |
| 3. Облачное управление LAN | Точки доступа и коммутаторы с одного портала | Стандарт для новых серий оборудования | Унифицировать оборудование под одну платформу |
| 4. AI для сети | Автоматическая диагностика и конфигурации | 25% первичных конфигураций будет создавать GenAI к 2027 году (Gartner) | Учитывать AI-функции при выборе вендора |
| 5. Wi-Fi 7 | Новый корпоративный стандарт беспроводной сети | 59% ИТ-отделов начнут обновление Wi-Fi в 2026 году (EMA) | Готовить мультигигабитные коммутаторы и PoE |
| 6. Zero Trust / ZTNA | Доступ к приложению, а не ко всей сети | Использование ZTNA утроится к 2027 году (Gartner) | Планировать замену «широкого» VPN |
| 7. Мультиоблако | Единая сеть между несколькими облаками | 70% компаний к 2027 году против 10% в начале 2024-го (Gartner) | Не строить сеть под одного провайдера |
| 8. Частные облака | Возврат части нагрузок «домой» | 15% компаний переходят на частный AI в 2026 году (Forrester) | Закладывать 10G в серверную и хранилища |
| 9. NaaS | Сеть по подписке вместо покупки | 15% компаний к 2028 году против 2% в 2023-м (Gartner) | Сравнивать TCO покупки и подписки |
| 10. AI-дата-центры | 800G, Ethernet для AI, SONiC | Рынок сетей ЦОД — 103 млрд долларов к 2030 году (BCC Research) | Пользоваться удешевлением 10G и 2,5G |
Что такое облачные сети и почему 2026-й — переломный год
От «коробки в серверной» к сети как сервису
Облачные сети (cloud networking) — это подход, при котором управление, безопасность и часть функций сети переносятся с локального оборудования в облачные сервисы. Роутер, файрвол, коммутаторы и точки доступа никуда не исчезают: трафик по-прежнему проходит через железо в вашем офисе. Меняется другое — настройки, мониторинг, обновления, аналитика и политики безопасности живут в облачной консоли, а часть проверок трафика выполняется в ближайшем к пользователю узле провайдера.
Что толкает изменения именно сейчас
Три силы сошлись одновременно. Первая — гибридная работа: сотрудник может быть в офисе, дома или в другом городе, а доступ должен быть одинаково безопасным. Вторая — SaaS: рабочие приложения давно переехали в облако, и гнать их трафик через центральный офис просто неэффективно. Третья — искусственный интеллект, который заставляет облачных провайдеров строить инфраструктуру беспрецедентными темпами. Для рынка это означает быстрое удешевление технологий, которые ещё вчера были доступны только крупным корпорациям.
Тренд 1. SASE и SSE: безопасность переезжает в облако
SASE (Secure Access Service Edge) объединяет сетевые функции — прежде всего SD-WAN — с облачными сервисами безопасности: безопасным веб-шлюзом, брокером доступа к облачным приложениям, ZTNA и облачным файрволом. Часть, отвечающую за безопасность, отдельно называют SSE (Security Service Edge). По прогнозу Gartner, приведённому в августе 2026 года, рынок SASE в 2026-м превысит 18 млрд долларов и будет расти в среднем на 23% в год до 2030 года. По данным Dell'Oro Group, в третьем квартале 2025 года на SSE приходилось 60% рынка SASE, на SD-WAN — 40%.
Один вендор вместо «зоопарка»
Ещё один сильный сдвиг — переход к single-vendor SASE, когда сеть и безопасность поставляет один производитель с единой консолью. Gartner прогнозирует, что к 2027 году 65% новых закупок SD-WAN будут происходить в составе такого решения — против 20% в 2024 году. Причина проста: каждая дополнительная консоль — это отдельные политики, отдельные логи и отдельное место для ошибки.
Что это значит для файрвола в офисе
SASE не отменяет локальный межсетевой экран. Для офиса с серверами, IP-телефонией и видеонаблюдением NGFW остаётся опорной точкой, к которой облачные сервисы добавляют защиту удалённых сотрудников. Поэтому при выборе файрвола сегодня стоит смотреть не только на пропускную способность, но и на то, интегрируется ли он в SASE-платформу того же производителя. Чем NGFW отличается от классического файрвола и как не ошибиться с моделью, мы подробно разобрали в материале NGFW против традиционного файрвола.
Тренд 2. SD-WAN — стандарт для филиалов и резервных каналов
SD-WAN (программно-определяемая глобальная сеть) распределяет трафик между несколькими каналами — оптикой, мобильным интернетом, спутником — и в реальном времени выбирает лучший для каждого приложения. Видеозвонок пойдёт каналом с наименьшей задержкой, резервное копирование — самым дешёвым, а при падении основного канала соединение переключится за секунды, часто незаметно для пользователя.
Для украинского бизнеса это уже не вопрос оптимизации, а вопрос непрерывности работы. Два независимых канала от разных провайдеров плюс автоматическое переключение — практический минимум для любого офиса, где простой сети стоит денег. Функции SD-WAN есть в большинстве современных NGFW, так что отдельное устройство часто не нужно; для небольших офисов часть задач закрывает качественный маршрутизатор с поддержкой двух WAN-портов и резервного LTE.
Тренд 3. Облачное управление локальной сетью
Модель, которую раньше использовали преимущественно крупные сети магазинов и отелей, стала стандартом для новых серий оборудования. Точки доступа и коммутаторы регистрируются в облачном портале, получают конфигурацию автоматически после подключения кабеля (zero-touch provisioning) и управляются из одного окна — независимо от того, сколько у вас офисов.
- Преимущества: новый филиал запускается без выезда инженера, обновления прошивки разворачиваются на все устройства одновременно, проблемы видны в дашборде раньше, чем на них пожалуются пользователи.
- Нюансы: облачное управление обычно работает по подписке, а при потере интернета устройства продолжают обрабатывать трафик, но изменения конфигурации становятся недоступными.
Например, в линейке Fortinet часть точек доступа с пометкой U (Universal) работает и под контроллером на базе FortiGate, и в режиме облачного управления — это даёт свободу выбрать модель администрирования уже после покупки. Практический совет: унифицируйте коммутаторы и точки доступа под одну платформу управления — смешанный парк брендов сводит на нет все преимущества единой консоли.
Тренд 4. Искусственный интеллект в сетевых операциях
AI в сетях прошёл путь от маркетингового лозунга до инструмента, который ежедневно сокращает работу администратора. По прогнозу Gartner, к 2027 году генеративный AI будет создавать 25% первичных конфигураций сети — тогда как в 2024-м этот показатель был меньше 3%. Сооснователь ONUG Ник Липпис ожидает, что в 2026 году инфраструктурные операции первой и второй линии перейдут в режим «без человека в цикле».
Что AI уже умеет
- находить аномалии трафика и устройства, которые ведут себя нетипично;
- определять первопричину проблемы вместо десятка тревог-следствий;
- генерировать конфигурации по описанию обычным языком;
- прогнозировать перегрузку каналов и точек доступа до того, как пользователи её почувствуют.
Где человек ещё нужен
Архитектура, политики безопасности и ответственность за изменения остаются за инженером. AI хорошо предлагает, но плохо понимает бизнес-контекст — поэтому настройки, сгенерированные машиной, стоит проверять так же тщательно, как и написанные вручную. По данным исследования EMA, 49% ИТ-специалистов уже называют AI-функции управления ключевым критерием выбора сетевого вендора.
Тренд 5. Wi-Fi 7 становится корпоративным стандартом
В Dell'Oro Group прогнозируют, что именно в 2026 году корпоративный Wi-Fi 7 станет мейнстримом. Исследование EMA показывает масштаб будущей волны: 59% ИТ-организаций планируют начать обновление беспроводной сети в 2026 году, тогда как лишь 7% называют Wi-Fi 7 своей основной технологией уже сейчас. Стандарт даёт каналы шириной до 320 МГц, работу одновременно в нескольких диапазонах (Multi-Link Operation) и заметно более стабильное соединение в плотных офисах и конференц-залах.
Что нужно, кроме новых точек доступа
Самая частая ошибка — поставить точки Wi-Fi 7 на старые гигабитные коммутаторы. Чтобы раскрыть потенциал стандарта, нужны порты 2,5 или 5 Гбит/с, достаточный бюджет PoE для питания точек, аплинки на 10 Гбит/с между коммутаторами (модули SFP+) и кабельная система категории 6A (пассивное сетевое оборудование). Не менее важны клиенты: ноутбуки без поддержки нового стандарта получат от новой точки минимум — для старых ПК помогут современные Wi-Fi адаптеры.
Тренд 6. Zero Trust и ZTNA вместо классического VPN
Классический VPN выдаёт удалённому сотруднику доступ «ко всей сети» сразу после входа. Модель Zero Trust работает иначе: ни один пользователь и ни одно устройство не получают доверия по факту подключения. Доступ предоставляется к конкретному приложению, после проверки личности и состояния устройства, и пересматривается на протяжении всей сессии. Gartner прогнозирует, что к 2027 году использование ZTNA утроится.
Практический смысл для бизнеса: даже если ноутбук сотрудника скомпрометирован, злоумышленник получает доступ лишь к одному сервису, а не ко всей инфраструктуре компании. ZTNA не обязательно означает отдельный продукт — во многих современных NGFW эта функция уже встроена и включается лицензией.
Тренд 7. Мультиоблако и сети между облаками
Компании всё реже живут в одном облаке: почта у одного провайдера, CRM у второго, резервные копии у третьего, а часть систем — в украинском дата-центре. Чтобы всё это работало как единая сеть с одинаковыми правилами безопасности, появился класс решений мультиоблачного сетевого ПО (MCNS). По прогнозу Gartner, к 2027 году такие платформы внедрят 70% предприятий — против 10% в начале 2024 года. Вывод для небольших компаний: не привязывайте архитектуру сети к инструментам одного провайдера, если не уверены, что останетесь с ним навсегда.
Тренд 8. Частные облака и возврат нагрузок
Параллельно с переходом в публичные облака идёт обратное движение. Стоимость исходящего трафика, требования к хранению данных и желание контролировать производительность AI-систем заставляют компании возвращать часть нагрузок в собственную инфраструктуру. Аналитик Forrester Ли Сустар прогнозирует, что как минимум 15% предприятий в 2026 году перейдут к частным AI-развёртываниям на базе частных облаков.
Для локальной инфраструктуры это означает новый уровень требований к серверной: 10-гигабитные сетевые карты в серверах, быстрые сетевые хранилища NAS для данных и резервных копий, коммутаторы с 10G-аплинками. Гибрид — «критичное и чувствительное локально, остальное в облаке» — становится практическим стандартом.
Тренд 9. Сеть как сервис (NaaS)
NaaS (Network-as-a-Service) переносит в сеть модель, привычную для облачных сервисов: вместо покупки оборудования компания платит ежемесячную подписку, а поставщик отвечает за железо, обновления и поддержку. Gartner ожидает, что к 2028 году локальную NaaS-модель будут использовать 15% предприятий — против менее 2% в 2023 году.
Модель удобна, когда нужно быстро открыть много филиалов без капитальных затрат. Но для большинства украинских компаний покупка собственного оборудования пока выгоднее: оно окупается за 2–3 года, служит 5–7 лет и остаётся вашим независимо от судьбы поставщика услуги. Сравнивайте полную стоимость владения на весь срок, а не только стартовый платёж. Если бюджет нужно растянуть, в Suricom есть оплата частями — это даёт эффект распределённых платежей без перехода на подписку.
Тренд 10. AI-дата-центры тянут за собой всю отрасль
Самые большие деньги в сетевой индустрии сейчас идут в дата-центры для AI. По оценке BCC Research, мировой рынок сетевого оборудования для ЦОД вырастет примерно с 46 млрд долларов в 2025 году до 103 млрд в 2030-м. По данным IDC, в третьем квартале 2025 года рынок Ethernet-коммутаторов для дата-центров вырос на 62% в годовом выражении, а продажи 800-гигабитных коммутаторов — на 91,6% за квартал. McKinsey оценивает, что к 2030 году мощность дата-центров в мире может почти утроиться, и около 70% спроса будут формировать именно AI-нагрузки.
Обычному офису 800G не понадобится, но эффект ощутим и здесь: технологии, которые вчера стояли в дата-центрах, быстро дешевеют. Порты 2,5 Гбит/с стали нормой для новых коммутаторов, 10G-аплинки — доступными для среднего бизнеса, а сетевые карты 10G — для рабочих станций, которые работают с большими файлами.
Украинский контекст: закон, облака и отключения света
Правовая база для облака
Закон Украины «Об облачных услугах» (№ 2075-IX), принятый в 2022 году, определил правила использования облачных услуг государственными органами и требования к провайдерам. Для частного бизнеса он важен как сигнал: облако окончательно стало легитимным способом обработки данных, а украинские облачные провайдеры работают по понятным правилам. При этом для персональных и чувствительных данных стоит заранее проверять, где физически расположены серверы и какое законодательство к ним применяется.
Устойчивость сети в условиях отключений
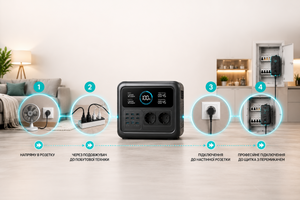
Любая облачная модель работает ровно до тех пор, пока есть связь. Поэтому для украинских компаний тренды облачных сетей начинаются с банального — питания и резервных каналов. Файрвол, коммутатор ядра и основная точка доступа должны быть подключены к ИБП, а для длительных отключений — к зарядной станции, которая держит сетевой узел часами, а не минутами. Как рассчитать нужную ёмкость для офиса, мы разбирали в материале зарядная станция для офиса и малого бизнеса.
Гибрид как практический стандарт
Опыт последних лет показал: самая устойчивая модель — гибридная. Критичные сервисы и резервные копии хранятся локально и в другом регионе, рабочие приложения — в облаке, а между ними — SD-WAN с несколькими независимыми каналами. Такая архитектура переживает и отключения света, и повреждения магистральных линий, и проблемы у одного из провайдеров.
Как подготовить сеть компании к 2026–2027 годам: чек-лист
- Проверьте, поддерживают ли ваши NGFW и маршрутизаторы SD-WAN и несколько WAN-каналов.
- Подключите второй независимый канал связи — от другого провайдера или другой технологии.
- Оцените возможность облачного управления для точек доступа и коммутаторов и унифицируйте парк под одну платформу.
- При обновлении коммутаторов берите порты 2,5G, достаточный бюджет PoE и 10G-аплинки — с расчётом на Wi-Fi 7.
- Составьте план перехода удалённых сотрудников с «широкого» VPN на ZTNA.
- Посчитайте стоимость владения на 3–5 лет для вариантов «покупка» и «подписка».
- Определите, какие данные должны оставаться локально, и обеспечьте для них быстрое хранилище и резервные копии в другом месте.
- Обеспечьте питание сетевого узла: ИБП на быстрое переключение и зарядная станция на длительные отключения.
Всё необходимое для этого — от межсетевых экранов до коммутаторов, точек доступа и оборудования для конференц-связи — собрано в разделе сетевого оборудования Suricom.
Частые вопросы
Что такое облачные сети простыми словами?
Это подход, когда управление, мониторинг и часть функций безопасности сети переносятся с локального оборудования в облачные сервисы. Роутеры, коммутаторы и точки доступа остаются в офисе и обрабатывают трафик, но настраиваются и контролируются через облачную консоль, из любого места и сразу для всех офисов.
Какие главные тренды облачных сетей в 2026 году?
SASE и SSE, SD-WAN как стандарт для филиалов, облачное управление локальной сетью, искусственный интеллект в сетевых операциях, массовый переход на Wi-Fi 7, Zero Trust вместо классического VPN, мультиоблачные сети, возврат части нагрузок в частные облака, модель NaaS и влияние AI-дата-центров на всю отрасль.
Чем SASE отличается от SD-WAN?
SD-WAN управляет каналами связи: распределяет трафик между несколькими подключениями и автоматически переключается при сбоях. SASE — более широкая модель, которая объединяет SD-WAN с облачными сервисами безопасности: веб-шлюзом, ZTNA, облачным файрволом и контролем доступа к облачным приложениям. SD-WAN — это сетевая часть SASE.
Нужен ли SASE малому бизнесу?
Полноценная SASE-платформа имеет смысл, когда есть удалённые сотрудники, несколько офисов и работа преимущественно с облачными приложениями. Небольшому офису на 10–20 человек обычно достаточно NGFW с функциями SD-WAN и ZTNA — это тот же набор возможностей в локальном исполнении, с возможностью подключить облачные сервисы позже.
Стоит ли сейчас переходить на Wi-Fi 7?
Если вы обновляете беспроводную сеть в 2026 году — да, покупать точки предыдущего поколения уже невыгодно. Но вместе с точками планируйте мультигигабитные коммутаторы с PoE и проверьте, сколько клиентских устройств поддерживают новый стандарт. Если текущая сеть Wi-Fi 6 работает без проблем, менять её только ради Wi-Fi 7 не обязательно.
Заменит ли облако локальное сетевое оборудование?
Нет. Трафик офиса физически проходит через локальные коммутаторы, точки доступа и файрвол, и так будет и дальше. Облако забирает на себя управление, аналитику и часть функций безопасности, но само железо в офисе остаётся обязательным.
Что будет с сетью с облачным управлением, если пропадёт интернет?
Устройства продолжат обрабатывать трафик по последней сохранённой конфигурации: локальная сеть, Wi-Fi и доступ к локальным серверам будут работать. Недоступными станут изменения настроек, облачный мониторинг и сервисы, которым нужно облако. Именно поэтому резервный канал и питание сетевого узла важнее, чем когда-либо.
Что выгоднее: NaaS по подписке или собственное оборудование?
Для большинства украинских компаний сейчас выгоднее собственное оборудование: оно окупается за 2–3 года, служит 5–7 лет и не зависит от поставщика услуги. NaaS оправдана, когда нужно быстро открыть много точек без капитальных затрат или когда в компании нет собственной ИТ-команды.
Вывод
Облачные сети в 2026 году — это не отказ от оборудования, а новый способ им управлять и защищать. SASE объединяет сеть с безопасностью, SD-WAN делает связь устойчивой, облачные консоли и AI снимают рутину с администратора, а Wi-Fi 7 и мультигигабитные коммутаторы готовят офис к росту трафика. Для украинского бизнеса к этому списку добавляются два обязательных пункта — резервные каналы и питание сетевого узла. Обновляя инфраструктуру сейчас, выбирайте решения, которые умеют работать с облаком и поддерживают несколько каналов: так сеть не устареет за два года. Подобрать оборудование и получить консультацию можно в Suricom — с доставкой по Украине и помощью наших специалистов в выборе конфигурации.