Главные тренды сетевой безопасности 2026 года: эксплуатация уязвимостей стала способом проникновения номер один — по данным Verizon DBIR 2026, с неё начинается 31% взломов против 13% через украденные учётные данные; под прицелом оказались устройства периметра — VPN-шлюзы, межсетевые экраны и маршрутизаторы; атакующие массово применяют искусственный интеллект, а программы-вымогатели присутствуют в 48% взломов. В ответ защита смещается к быстрому обновлению периметра, многофакторной аутентификации, устойчивой к фишингу, сегментации сети, AI-мониторингу и подготовке к постквантовой криптографии. Средняя стоимость утечки данных в мире, по оценке IBM, выросла до 4,99 млн долларов, а CERT-UA в 2025 году обработала 5 927 киберинцидентов — на 37% больше, чем годом ранее.
Ниже — каждый тренд с цифрами и объяснением, что он означает для сети обычной компании, а в конце — пошаговый план действий.
Коротко: 10 трендов сетевой безопасности 2026 года
| Тренд | Что происходит | Ключевая цифра | Что делать |
|---|---|---|---|
| 1. Уязвимости — вектор №1 | Незакрытые дыры обогнали украденные пароли | 31% взломов начинаются с уязвимости (Verizon) | Обновлять критичные системы за дни, а не недели |
| 2. Периметр под прицелом | Атакуют сами файрволы, VPN и роутеры | Доля VPN и устройств периметра среди взломов через уязвимости выросла с 3% до 22% (Verizon) | Закрыть управление из интернета, включить MFA на VPN |
| 3. AI у атакующих | Дипфейки, автоматический фишинг и вредоносное ПО | Более 25% компаний столкнулись с AI-атаками, плюс около 1 млн долларов к ущербу (IBM) | Процедуры проверки платежей и «срочных» запросов |
| 4. Вымогатели | Шифрование, кража данных и шантаж | 48% взломов (Verizon) | Резервные копии по правилу 3-2-1, одна — офлайн |
| 5. Подрядчики | Взлом через поставщиков и сервисные компании | 48% взломов, +60% за год (Verizon) | Отдельный сегмент и минимальные права для подрядчиков |
| 6. Фишинг вне почты | Звонки, SMS и мессенджеры вместо писем | 41% социальной инженерии — не через email (Verizon) | Правило проверки через второй канал |
| 7. IoT и OT | Камеры, принтеры и контроллеры как точка входа | Редко обновляются и часто имеют пароли по умолчанию | Отдельный VLAN и запрет выхода в интернет |
| 8. Идентичность — новый периметр | Пароли и SMS-коды больше не спасают | 62% взломов связаны с человеческим фактором (Verizon) | Passkeys и аппаратные ключи для админов и финансов |
| 9. Zero Trust, сегментация и AI в защите | Минимальное доверие и автоматический мониторинг | AI в SOC — среди ключевых трендов 2026 года (Gartner) | Разделить сеть на зоны и контролировать трафик между ними |
| 10. Постквантовая криптография | Подготовка к взлому современного шифрования | RSA и ECC — устаревшие с 2030 года, запрет с 2035-го (NIST) | Инвентаризация шифрования, оборудование с обновляемой криптографией |
Что изменилось: цифры 2026 года
Несколько цифр, которые задают тон года. Средняя стоимость утечки данных в мире, по отчёту IBM Cost of a Data Breach 2026, выросла на 12% — до 4,99 млн долларов, а в США достигла 11,5 млн. Verizon в отчёте DBIR 2026 фиксирует, что полностью закрыто лишь 26% уязвимостей из списка активно эксплуатируемых CISA KEV (годом ранее — 38%), а медианное время установки патчей выросло с 32 до 43 дней. То есть атакующие ускоряются, а защитники — замедляются.
В Украине картина ещё жёстче. По данным CERT-UA, в 2025 году команда обработала 5 927 киберинцидентов против 4 315 в 2024-м — прирост 37%. Наибольшее давление пришлось на органы местной власти, но под удар попадают и частные компании, особенно те, что работают с государством или критической инфраструктурой.
Угрозы: что изменилось в арсенале атакующих
Тренд 1. Уязвимости обогнали украденные пароли
Впервые за 19-летнюю историю отчёта Verizon эксплуатация уязвимостей стала самым распространённым способом первичного проникновения: 31% взломов против 13% через украденные учётные данные и 16% через фишинг. Причина — скорость. От публикации критической уязвимости до массового сканирования интернета на её поиск теперь проходят дни, а иногда часы, тогда как компании устанавливают обновления неделями. Вывод простой: процесс обновления систем, доступных из интернета, должен измеряться днями. Для этого нужны перечень всех таких систем, подписка на бюллетени безопасности производителей и ответственный человек.
Тренд 2. Файрвол и VPN сами стали мишенью
Самая привлекательная цель для атаки — устройство, которое стоит на границе сети, доступно из интернета и имеет доступ ко всему внутри. По данным Verizon, доля VPN-шлюзов и устройств периметра среди взломов через уязвимости выросла с 3% до 22%. Это касается всех производителей без исключения, поэтому выигрывает не тот, кто «никогда не имел уязвимостей», а тот, кто быстро их закрывает и убирает лишние сервисы из интернета. Показательный пример: Fortinet в FortiOS 7.6.3 заменил туннельный режим SSL VPN на IPsec VPN — производители сами убирают с периметра сервисы, которые чаще всего попадают под атаки.
Что стоит сделать с периметром уже сейчас:
- отключить доступ к веб-интерфейсу и SSH управления со стороны интернета — только из внутренней сети или через отдельный защищённый канал;
- включить многофакторную аутентификацию на VPN и для всех администраторов;
- устанавливать обновления прошивки файрвола и маршрутизаторов в первые дни после выхода исправлений безопасности;
- отключать сервисы, которыми не пользуетесь, — каждый открытый порт является потенциальной точкой входа;
- не эксплуатировать оборудование, для которого производитель прекратил выпуск обновлений безопасности.
Современный NGFW со встроенным IPS дополнительно прикрывает внутренние системы, которые ещё не успели обновить, — это так называемый виртуальный патчинг. Чем NGFW отличается от обычного файрвола, мы подробно разобрали в статье NGFW против традиционного файрвола. То же касается и устройств поменьше: домашние и офисные маршрутизаторы со старой прошивкой — любимый материал для ботнетов.
Тренд 3. AI на стороне атакующих
Искусственный интеллект не создал принципиально новых атак, но сделал существующие дешевле, массовее и убедительнее. По отчёту IBM, более 25% организаций уже столкнулись с атаками с применением AI — на 56% больше, чем годом ранее, — и такая атака добавляет к ущербу в среднем около 1 млн долларов. Самые распространённые сценарии — имитация руководителя или партнёра с помощью дипфейка голоса или видео и вредоносное ПО, сгенерированное или доработанное AI. Verizon отмечает, что типичный злоумышленник уже применяет AI в 15 разных техниках атаки — от разведки до написания фишинговых писем без единой грамматической ошибки.
Технически отличить дипфейк на лету сложно, поэтому главная защита — организационная: никаких переводов и смены реквизитов по одному лишь звонку или видео, обязательное подтверждение через другой канал и кодовое слово для «срочных» запросов от руководства.
Тренд 4. Вымогатели: шифрование, кража и шантаж
Программы-вымогатели фигурируют в 48% взломов, по данным Verizon, против 44% годом ранее. При этом 69% пострадавших отказались платить — и именно поэтому атакующие сменили тактику: помимо шифрования, они похищают данные и угрожают их опубликовать, а 41% пострадавших от вымогателей, по данным IBM, столкнулись ещё и с угрозами репутационного давления. В украинском контексте к этому добавляются атаки-вайперы, которые уничтожают серверы и резервные копии без всякого выкупа.
Надёжный ответ один — резервные копии, до которых злоумышленник физически не дотянется. Правило 3-2-1: три копии данных, на двух разных носителях, одна из них — вне офиса или офлайн. Основную копию удобно хранить на сетевом хранилище NAS со снимками (snapshots), а офлайн-копию — на отдельных накопителях, которые отключаются от сети после копирования. И регулярно проверяйте восстановление: непротестированная копия — это лишь надежда.
Тренд 5. Взлом через подрядчиков и поставщиков
Участие третьей стороны зафиксировано в 48% взломов — на 60% больше, чем годом ранее. Речь об ИТ-аутсорсерах с удалённым доступом, разработчиках, бухгалтерских сервисах, поставщиках программного обеспечения. Взломав одного подрядчика, атакующий получает вход сразу в десятки клиентских сетей. Практические меры: отдельный сегмент сети для подрядчиков, доступ только к конкретным системам и только на время работ, обязательная MFA для всех внешних учётных записей и регулярный пересмотр, у кого ещё остался доступ.
Тренд 6. Фишинг уходит в звонки и мессенджеры
Письмо с подозрительной ссылкой постепенно уступает место звонкам, SMS и сообщениям в мессенджерах: по данным Verizon, 41% случаев социальной инженерии уже происходит вне электронной почты, а голосовой фишинг оказывается заметно успешнее email. Популярный сценарий — звонок от «службы поддержки» с просьбой назвать код или установить программу для удалённого доступа. Обычный почтовый фильтр здесь бессилен, поэтому работают обучение сотрудников на реальных примерах и простое правило: любой незапланированный запрос на доступ, код или деньги проверяется через официальный контакт, а не через тот, который назвал собеседник.
Тренд 7. IoT: камеры, принтеры и «умные» устройства
IP-камеры, видеорегистраторы, сетевые принтеры, контроллеры доступа и кондиционеров редко обновляются, часто работают с заводскими паролями и при этом стоят в той же сети, что и бухгалтерия. Для атакующего это удобная точка входа и место, где можно незаметно закрепиться надолго. Правило гигиены: все такие устройства — в отдельном сегменте (VLAN) с доступом только к нужным серверам и без прямого выхода в интернет, замена паролей по умолчанию и регулярные обновления прошивки. Разделить сеть на сегменты позволяют управляемые коммутаторы в паре с файрволом.
Защита: в какую сторону движутся технологии
Тренд 8. Идентичность — новый периметр
Когда сотрудники работают отовсюду, а системы живут в облаке, главное, что нужно защищать, — учётные записи. Verizon связывает с человеческим фактором 62% взломов. Отдельная угроза — инфостилеры, вредоносные программы, которые похищают сохранённые пароли и сессионные файлы cookie: по данным того же отчёта, у половины жертв вымогателей такие утечки учётных данных фиксировались в течение примерно трёх месяцев до атаки. Обычный пароль плюс SMS-код от этого уже не спасают, ведь код можно выманить по телефону, а сессию — похитить вместе с cookie.
Тренд 2026 года — многофакторная аутентификация, устойчивая к фишингу: passkeys и аппаратные ключи стандарта FIDO2, привязанные к конкретному сайту, поэтому их невозможно «ввести» на поддельной странице. Начните с учётных записей администраторов, финансового отдела и доступа к VPN. Gartner отдельно обращает внимание на новый вызов — управление «машинными» идентичностями AI-агентов и сервисов, которых в компаниях становится больше, чем людей.
Тренд 9. Zero Trust, сегментация и AI в защите
Модель Zero Trust исходит из простого допущения: любое устройство или пользователь может быть скомпрометирован, поэтому доступ предоставляется минимальный и проверяется постоянно. Для удалённых сотрудников это ZTNA вместо «широкого» VPN — об архитектурной стороне этого тренда мы писали в материале тренды облачных сетей 2026. Внутри офиса Zero Trust реализуется через сегментацию: отдельные зоны для бухгалтерии, серверов, гостевого Wi-Fi, камер и подрядчиков с контролем трафика между ними. Для беспроводной части выбирайте точки доступа с поддержкой WPA3 и отдельными сетями для гостей.
Параллельно AI приходит в защиту. Gartner называет AI в центрах мониторинга безопасности (SOC) одним из ключевых трендов 2026 года: системы сами связывают тысячи событий в несколько инцидентов, отсеивают ложные тревоги и предлагают действия. Для малого и среднего бизнеса это означает, что аналитика, которая раньше требовала отдельной команды, становится доступной в составе платформы безопасности — например, в решениях Fortinet, где файрвол, коммутаторы и точки доступа обмениваются данными об угрозах. Человеческий контроль при этом остаётся обязательным.
Тренд 10. Постквантовая криптография
Квантовые компьютеры, способные взломать современное шифрование, ещё не появились, но готовиться к ним уже начали. Угроза «собери сейчас — расшифруй потом» реальна уже сегодня: перехваченный трафик можно сохранить и расшифровать через несколько лет. NIST в дорожной карте перехода планирует признать алгоритмы RSA и ECC устаревшими к 2030 году и полностью запретить к 2035-му, а Gartner включил постквантовую криптографию в главные тренды кибербезопасности 2026 года.
Малому бизнесу не нужно ничего перестраивать завтра. Но стоит знать, где у вас используется шифрование — VPN, сертификаты, резервные копии, — и при обновлении оборудования отдавать предпочтение производителям, которые поддерживают обновление криптографических алгоритмов программно. Сетевое железо служит 5–7 лет, так что устройство, купленное сегодня, вполне может застать переходный период.
Регуляторика и украинский контекст
Gartner среди ключевых трендов 2026 года называет регуляторную нестабильность: требования к киберзащите быстро ужесточаются, а ответственность всё чаще ложится лично на руководителей. В Украине в марте 2025 года Верховная Рада приняла закон об усилении защиты информации и киберзащиты государственных информационных ресурсов и объектов критической информационной инфраструктуры (законопроект № 11290) — один из шагов к гармонизации с европейской директивой NIS2. Для частного бизнеса, который работает с государством, энергетикой, связью или финансами, требования к киберзащите подрядчиков будут только расти.
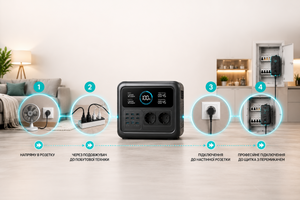
Отдельный украинский фактор — физическая устойчивость. Файрвол и коммутатор ядра без питания не защищают ничего, а перезагрузка после обесточивания — момент, когда устройства наиболее уязвимы. Поэтому сетевой узел и средства безопасности должны быть подключены к ИБП, а для длительных отключений — к зарядной станции.
Что делать бизнесу в 2026 году: 10 шагов
- Проинвентаризируйте всё, что доступно из интернета: файрвол, VPN, почтовый сервер, веб-сервисы, камеры с удалённым доступом.
- Настройте процесс обновлений со сроком для критичных уязвимостей в днях, а не неделях; подпишитесь на бюллетени безопасности своих производителей.
- Закройте управление устройствами из интернета и отключите сервисы, которыми не пользуетесь.
- Включите MFA везде, а для администраторов, финансов и VPN — устойчивую к фишингу: passkeys или аппаратные ключи.
- Сегментируйте сеть: отдельные зоны для серверов, сотрудников, гостей, IoT и подрядчиков.
- Переведите удалённый доступ на модель минимальных прав — ZTNA или VPN с доступом только к нужным системам.
- Настройте резервные копии 3-2-1 с офлайн-копией и проверяйте восстановление ежеквартально.
- Научите сотрудников распознавать фишинг в звонках и мессенджерах и введите правило проверки через второй канал.
- Ограничьте доступ подрядчиков отдельным сегментом, сроком и обязательной MFA.
- Обеспечьте питание сетевого узла и средств безопасности — ИБП и резерв на длительные отключения.
Оборудование для всех этих шагов — от межсетевых экранов и коммутаторов до хранилищ для резервных копий — собрано в разделе сетевого оборудования Suricom. Если нужна помощь с выбором модели под размер офиса, обратитесь к нашим специалистам.
Частые вопросы
Какие главные тренды сетевой безопасности в 2026 году?
Эксплуатация уязвимостей как главный способ проникновения, атаки на файрволы и VPN на периметре, использование искусственного интеллекта злоумышленниками, программы-вымогатели с кражей данных, атаки через подрядчиков, фишинг в звонках и мессенджерах, уязвимые IoT-устройства. В защите — MFA, устойчивая к фишингу, Zero Trust и сегментация, AI в мониторинге безопасности и подготовка к постквантовой криптографии.
С чего чаще всего начинаются взломы в 2026 году?
По данным Verizon DBIR 2026, чаще всего — с эксплуатации уязвимостей: 31% взломов. Далее идут фишинг — 16% и украденные учётные данные — 13%. Впервые за 19 лет отчёта уязвимости обогнали пароли, поэтому быстрое обновление систем, доступных из интернета, стало приоритетом номер один.
Как защитить файрвол и VPN от атак?
Устанавливать обновления прошивки в первые дни после выхода исправлений безопасности, закрыть доступ к управлению устройством из интернета, включить многофакторную аутентификацию на VPN и для администраторов, отключить неиспользуемые сервисы и не эксплуатировать оборудование, для которого производитель больше не выпускает обновлений безопасности.
Защищает ли NGFW от программ-вымогателей?
Частично. NGFW блокирует известные вредоносные файлы, эксплойты, фишинговые сайты и связь заражённых машин с серверами управления, а сегментация ограничивает распространение атаки по сети. Но полностью вымогателя останавливает только комбинация: NGFW, защита рабочих станций, MFA и резервные копии, до которых злоумышленник не может дотянуться.
Сколько стоит утечка данных в 2026 году?
По отчёту IBM Cost of a Data Breach 2026, средняя стоимость утечки данных в мире составляет 4,99 млн долларов — на 12% больше, чем годом ранее; в США — 11,5 млн. Атака с использованием AI добавляет к ущербу в среднем около 1 млн долларов. Для малого бизнеса абсолютные суммы меньше, но простой и потеря данных часто критичнее.
Почему SMS-кодов для защиты учётных записей уже недостаточно?
SMS-код можно выманить телефонным звонком или перехватить, а вредоносное ПО-инфостилер похищает уже активную сессию вместе с cookie, обходя код полностью. Устойчивая к фишингу аутентификация — passkeys и аппаратные ключи FIDO2 — привязана к конкретному сайту и не сработает на поддельной странице.
Стоит ли малому бизнесу думать о постквантовой криптографии уже сейчас?
Перестраивать ничего не нужно, но стоит знать, где у вас используется шифрование, и при обновлении оборудования выбирать производителей, которые обновляют криптографические алгоритмы программно. NIST планирует признать RSA и ECC устаревшими к 2030 году, а сетевое оборудование служит 5–7 лет.
Сколько кибератак фиксируют в Украине?
По данным CERT-UA, в 2025 году команда обработала 5 927 киберинцидентов против 4 315 в 2024 году — рост на 37%. Наибольшее давление пришлось на органы местной власти, но атакам подвергаются и частные компании, особенно подрядчики государственных и критических структур.
Вывод
Сетевая безопасность в 2026 году — это гонка скоростей: атакующие с помощью AI находят и используют уязвимости за дни, а защитникам приходится сокращать время реакции и убирать лишнее с периметра. Самые эффективные шаги при этом не самые дорогие: быстрые обновления, закрытое управление, MFA, устойчивая к фишингу, сегментация, офлайн-копии и обученный персонал. Для украинских компаний к этому списку добавляются резервное питание сетевого узла и повышенное внимание к подрядчикам. Начните с инвентаризации всего, что доступно из интернета, — это самый короткий путь к заметному снижению риска уже в этом квартале.